Разрешения в Claude Code: allow, deny и sandbox
Как устроены правила allow, ask и deny, какой режим включён по умолчанию и как песочница держит bash-команды. Все примеры проверены на Claude Code 2.1.319 со скриншотами.
· обновлено · 12 мин
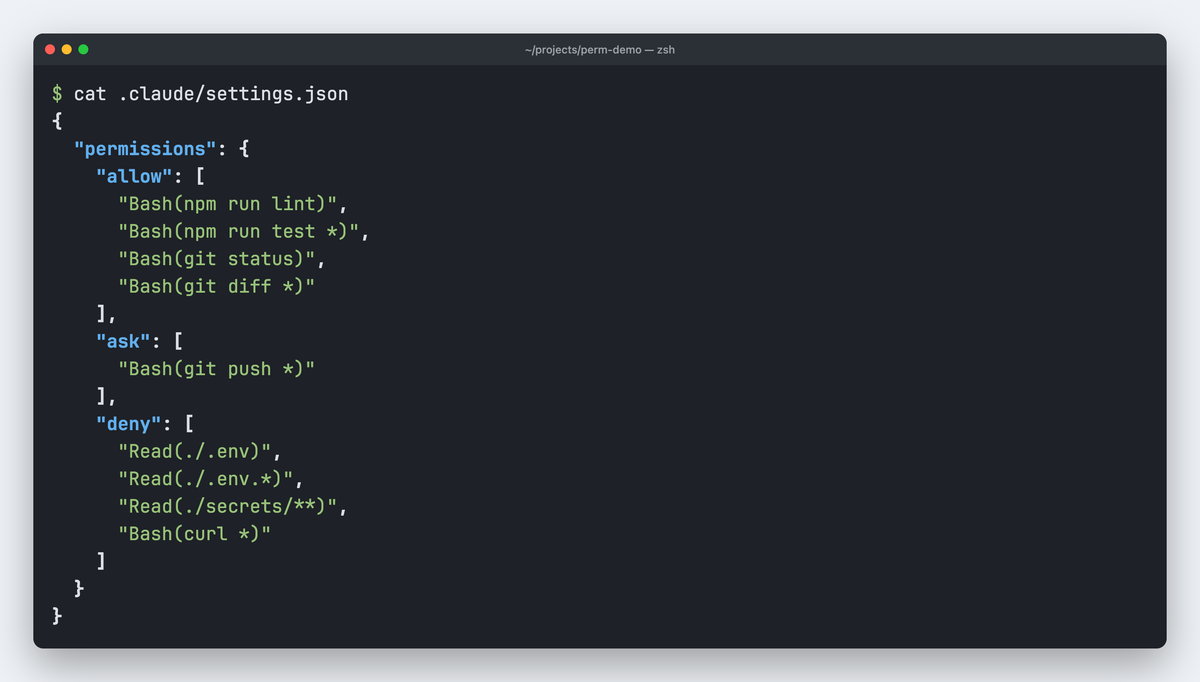
Claude Code спрашивает разрешение почти на каждую команду, а снять все вопросы страшно: агент может прочитать .env. Разрешения в Claude Code решают, что агент делает сам, а что только после твоего «да». Это три списка правил в settings.json: allow пропускает действие без вопроса, ask всегда спрашивает, deny запрещает. Сверху работает режим разрешений (с осени 2026 года по умолчанию это auto mode), а bash-команды можно закрыть в песочнице на уровне ОС.
Первая версия этого гайда вышла в феврале. С тех пор auto mode стал стартовым режимом, /allowed-tools сменился диалогом /permissions, Claude Code научился предупреждать о кривых правилах, а часть советов из старого текста перестала работать. Поэтому 6 ноября я заново собрал демо-проект, прогнал каждое правило на Claude Code 2.1.319 и снял все шаги.
В статье разберём:
- как работают разрешения в Claude Code и куда сохраняется «больше не спрашивать»;
- какие режимы разрешений есть и какой включён по умолчанию;
- как писать правила allow, ask и deny;
- какие правила поставить сразу и чего они не закрывают;
- как настроить sandbox в Claude Code;
- как разрешения и sandbox работают вместе и как правила попадают к команде;
- какие ошибки в разрешениях встречаются чаще всего.
Как работают разрешения в Claude Code
У каждого инструмента свой порог. В ручном режиме чтение файлов и поиск внутри рабочей папки идут без вопросов, а запуск команд, правка файлов, запросы в интернет и веб-поиск требуют подтверждения. Исключение есть у bash: короткий встроенный список команд только для чтения (ls, cat, grep, git status, git log и похожие) запускается сразу. Так это расписано в документации Anthropic о разрешениях на ноябрь 2026 года.
Я попросил Claude запустить node src/index.js в ручном режиме. Перед запуском он показал карточку с командой и четырьмя вариантами ответа.
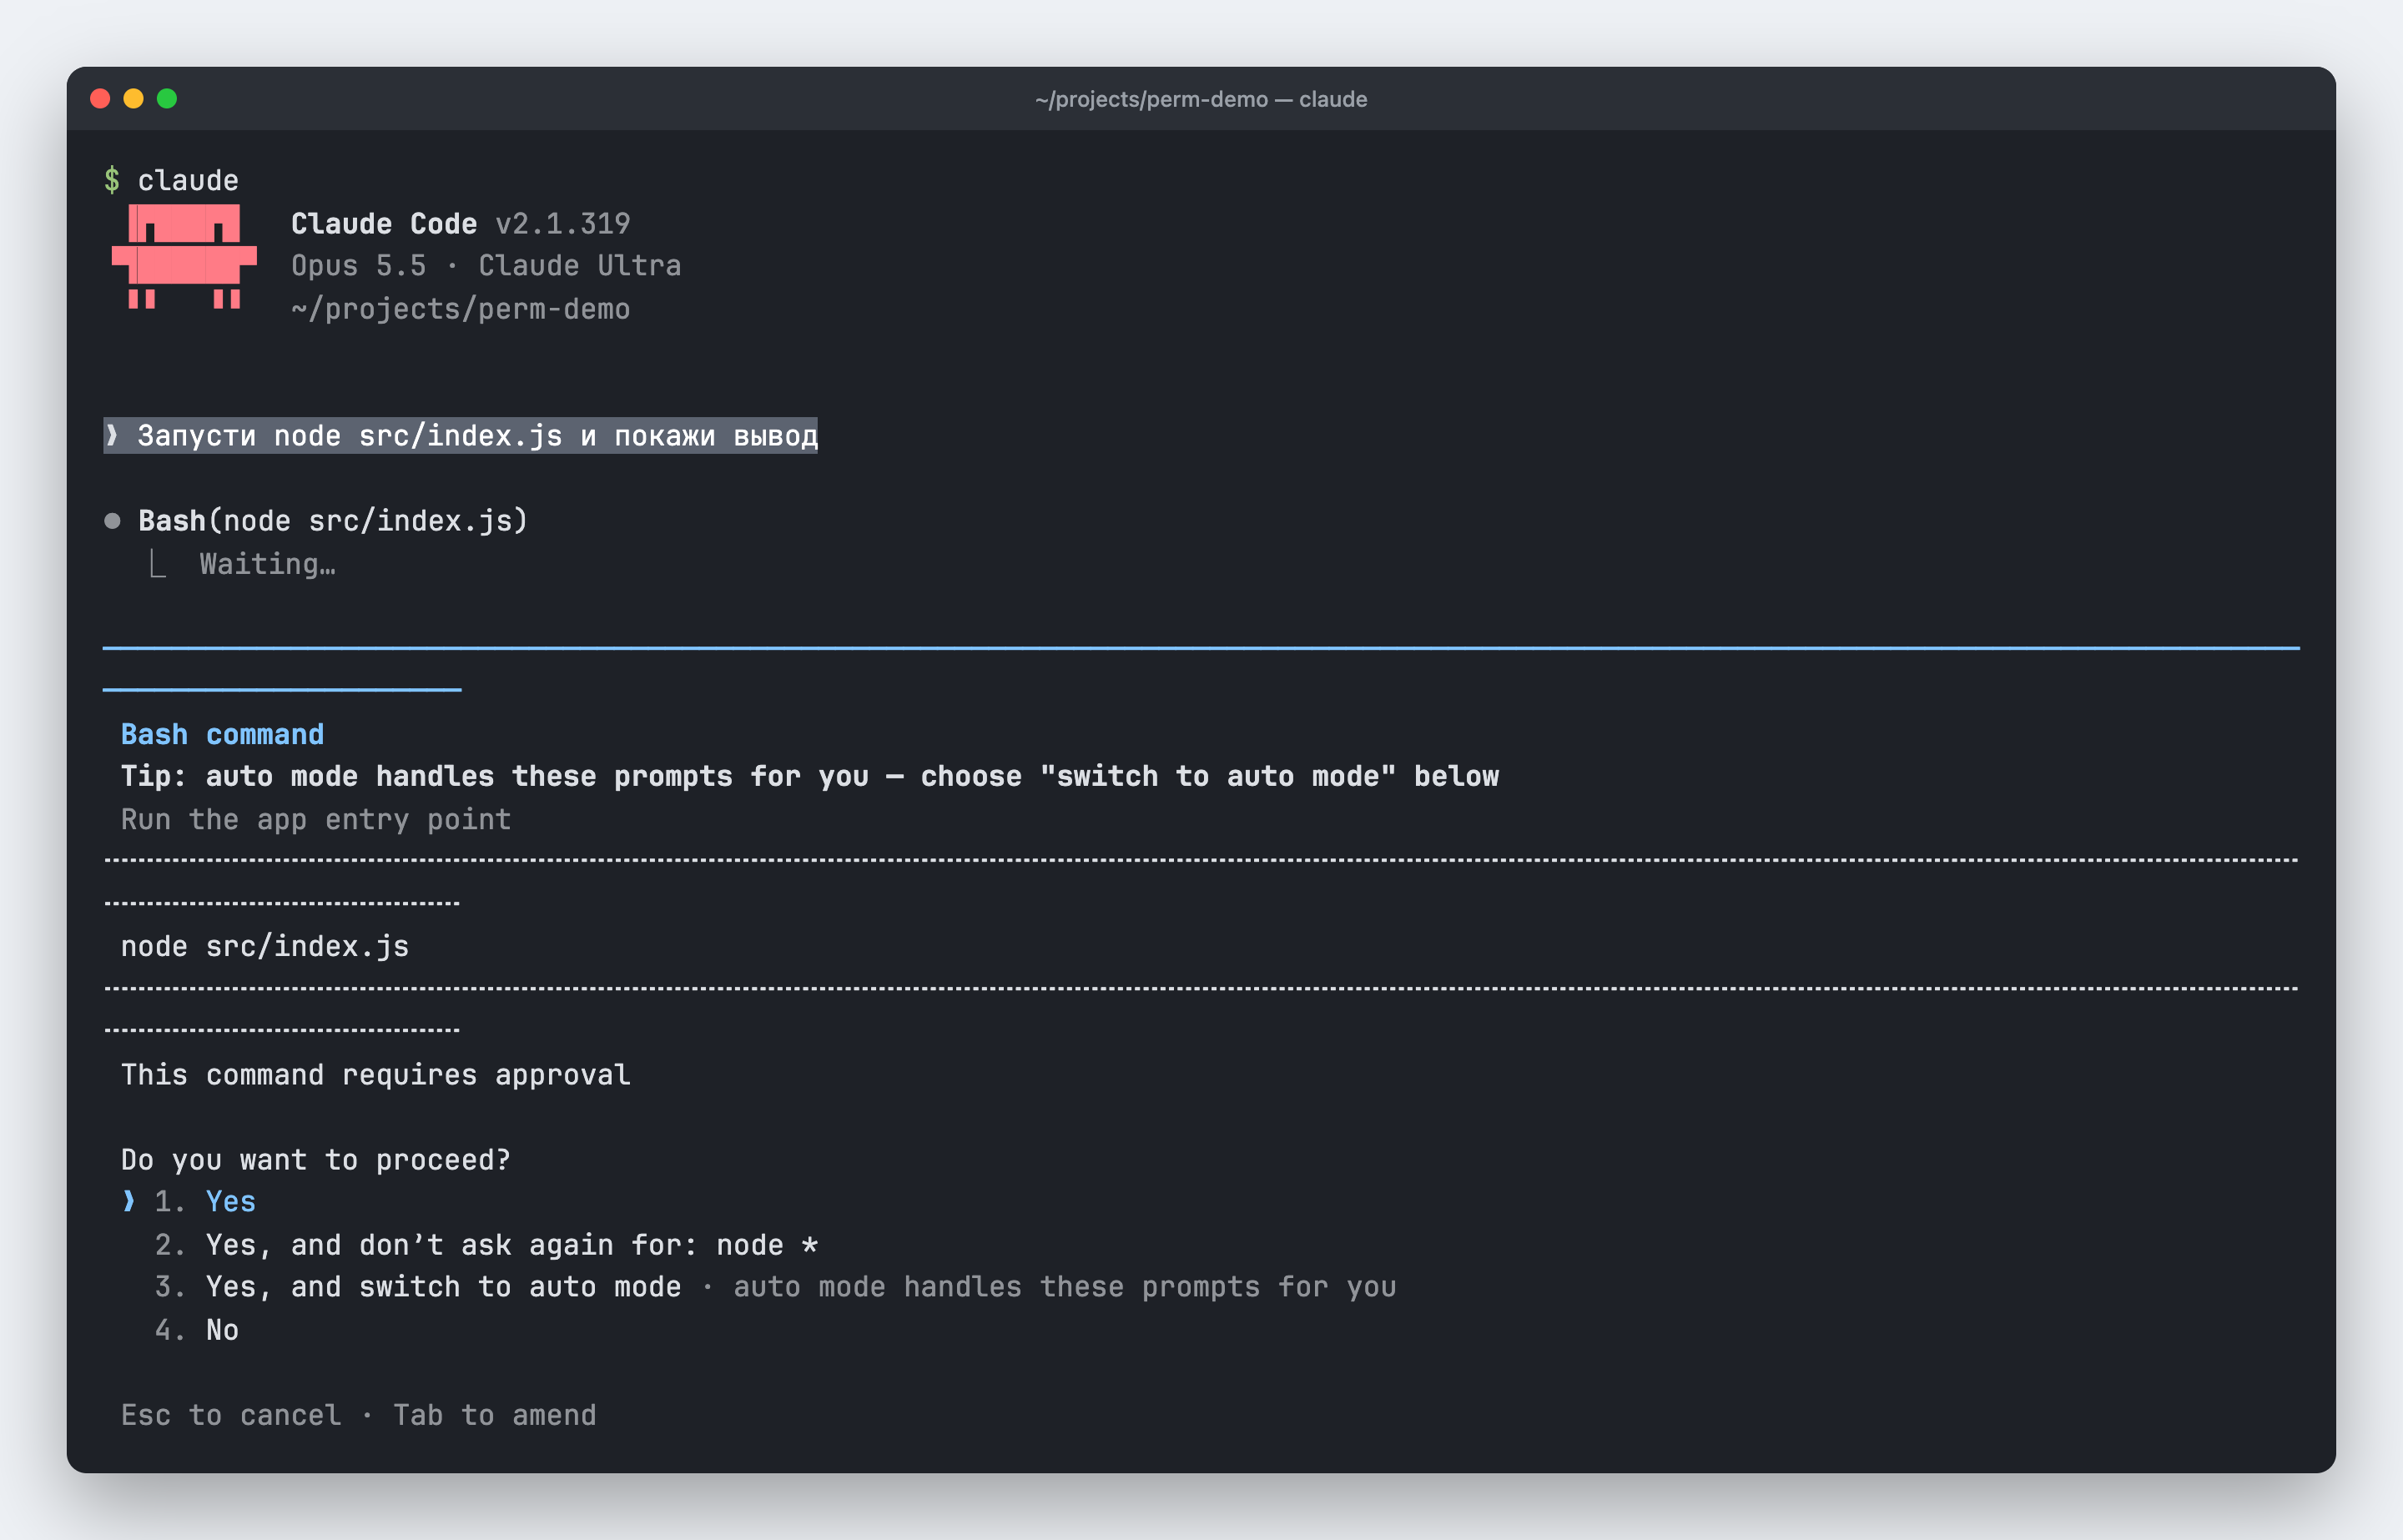
Ответ «Yes, and don't ask again» для bash-команды и для домена в WebFetch сохраняется навсегда. Claude Code пишет правило в .claude/settings.local.json в корне git-репозитория, и оно действует во всех будущих сессиях, включая worktree. У меня после ответа в файле появилось "Bash(node *)". Разрешение на правку файлов так не сохраняется: оно живёт до конца сессии.
Ещё одна полезная мелочь из свежих версий. Встань стрелкой на Yes или No и нажми Tab: откроется поле для комментария. С «Нет» комментарий уйдёт Claude как причина отказа, и он продолжит работу с учётом твоей подсказки, а не остановится.
Какие режимы разрешений есть в Claude Code и какой стоит по умолчанию
Режим задаёт базовую линию: что агент делает без вопросов, пока ни одно правило не сработало. Их шесть.
| Режим | Что идёт без вопросов | Когда брать |
|---|---|---|
default (в интерфейсе Manual) |
Только чтение | Чужой код, чувствительная работа |
acceptEdits |
Чтение, правки файлов и mkdir, touch, mv, cp в рабочей папке |
Итерации над кодом, который ты смотришь |
plan |
Чтение, правки заблокированы до одобрения плана | Разобраться в проекте перед изменениями |
auto |
Всё, но каждое действие проверяет фоновый классификатор | Длинные задачи без постоянных «да» |
dontAsk |
Только заранее разрешённое, остальное отклоняется | CI и скрипты |
bypassPermissions |
Всё | Только контейнеры и виртуальные машины |
С версии 2.1.283 интерактивная сессия в терминале и в VS Code стартует в auto mode, сказано в разделе о режимах. Это видно в строке состояния сразу после запуска. Как работает классификатор и что он блокирует, я подробно разбирал в обзоре auto mode в Claude Code.
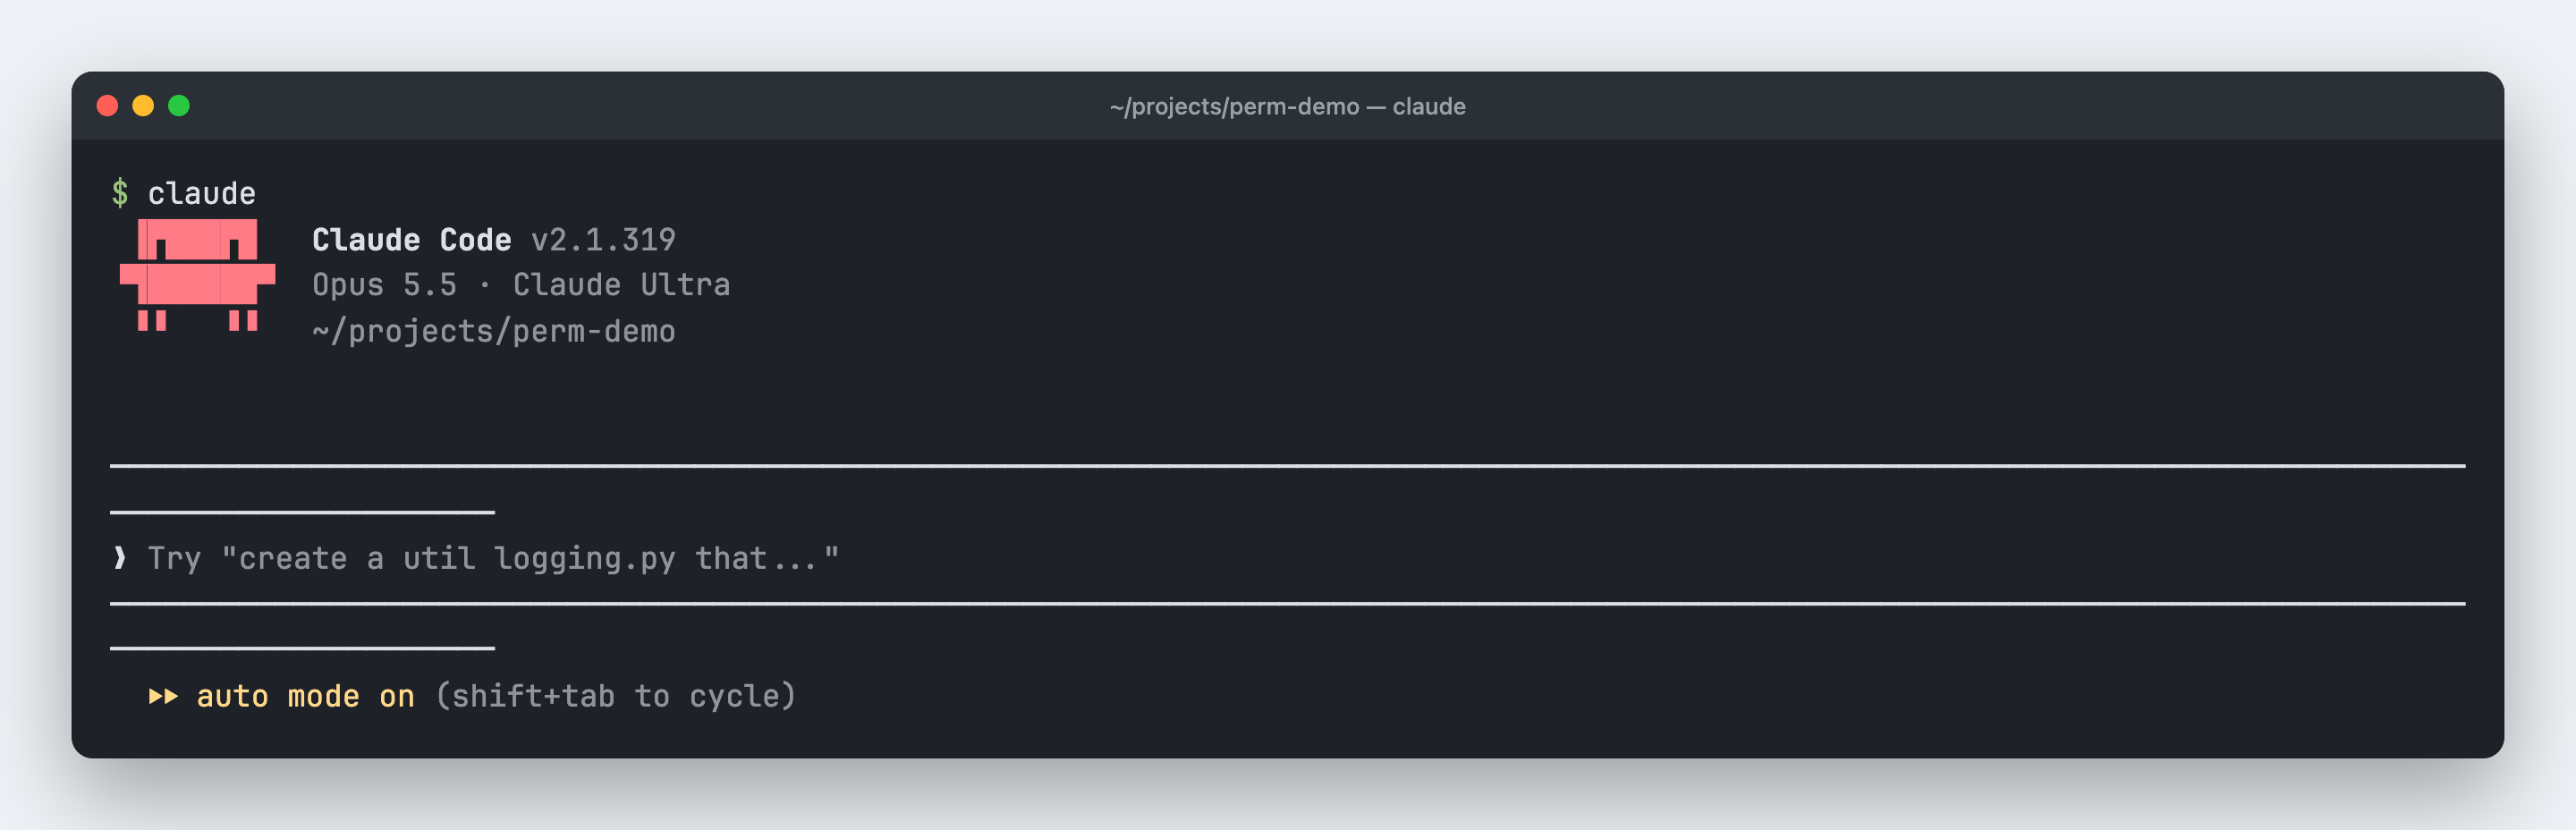
Shift+Tab переключает режимы по кругу: из auto в manual, дальше acceptEdits, plan и снова auto. Режим по умолчанию задаёт ключ permissions.defaultMode, флаг --permission-mode перебивает его на одну сессию. В феврале я писал, что держу acceptEdits в проектах, где доверяю Claude правки файлов, но хочу видеть каждую команду. Для такого сценария он по-прежнему подходит, а для незнакомого репозитория удобнее начать с plan: агент сперва прочитает код и расскажет, что собирается менять.
Здесь две ловушки. Значения auto и bypassPermissions из проектного .claude/settings.json и локального .claude/settings.local.json не применяются: так чужой репозиторий не выдаст себе полную свободу. Их пишут в личный ~/.claude/settings.json. Вторая ловушка в claude -p: с версии 2.1.302 неинтерактивный запуск без явного режима стартует в Manual, и всё, что требует подтверждения, просто отклоняется. Для скриптов задавай --permission-mode и --allowedTools явно.
Как писать правила allow, ask и deny в Claude Code
Правило записывается как Инструмент или Инструмент(уточнение). Голое имя Bash или WebFetch ловит все вызовы инструмента, уточнение сужает: Bash(npm run build) совпадёт только с этой командой, Read(./.env) с чтением одного файла, WebFetch(domain:github.com) с запросами к одному домену. Инструменты MCP-серверов пишутся как mcp__github__* для всего сервера или полным именем для одного инструмента.
Порядок проверки жёсткий: сначала deny, потом ask, потом allow. Побеждает первое совпадение, и точность правила роли не играет. Широкий запрет Bash(aws *) заблокирует и aws s3 ls, даже если для неё есть отдельное правило в allow. Вырезать исключение из запрета через allow нельзя.
Правила проверяет сам Claude Code, а не модель. Инструкции в CLAUDE.md меняют то, что Claude пытается сделать, но не то, что ему разрешено. Что должно быть закрыто наверняка, записывай правилом deny.
Звёздочка в bash-правиле заменяет любой текст, включая пробелы. Ставь её после подкоманды, иначе правило окажется шире, чем кажется.
| Правило | Совпадает | Не совпадает |
|---|---|---|
Bash(npm run build) |
npm run build |
npm run build --watch |
Bash(npm run *) |
npm run test --watch, npm run |
npm install |
Bash(git log *) |
git log --oneline |
git push |
Bash(git * main) |
git merge main, git push origin main |
git log |
Bash(ls *) |
ls -la, ls |
lsof |
Claude Code понимает операторы оболочки. Правило Bash(npm test *) не пропустит npm test && rm -rf build: для команды без вопроса разрешена должна быть каждая её часть. Запреты работают наоборот, им хватает одной части. Я проверил это случайно: просьба выполнить touch и curl одной строкой упала целиком, потому что в моём deny стоит Bash(curl *).
Все правила вместе с файлом, откуда каждое пришло, видны в /permissions. Там же их добавляют и удаляют, не открывая JSON. В феврале я советовал для этого команду /allowed-tools, сейчас её заменил этот диалог с вкладками Recently blocked, Allow, Ask, Deny, Auto mode и Workspace.
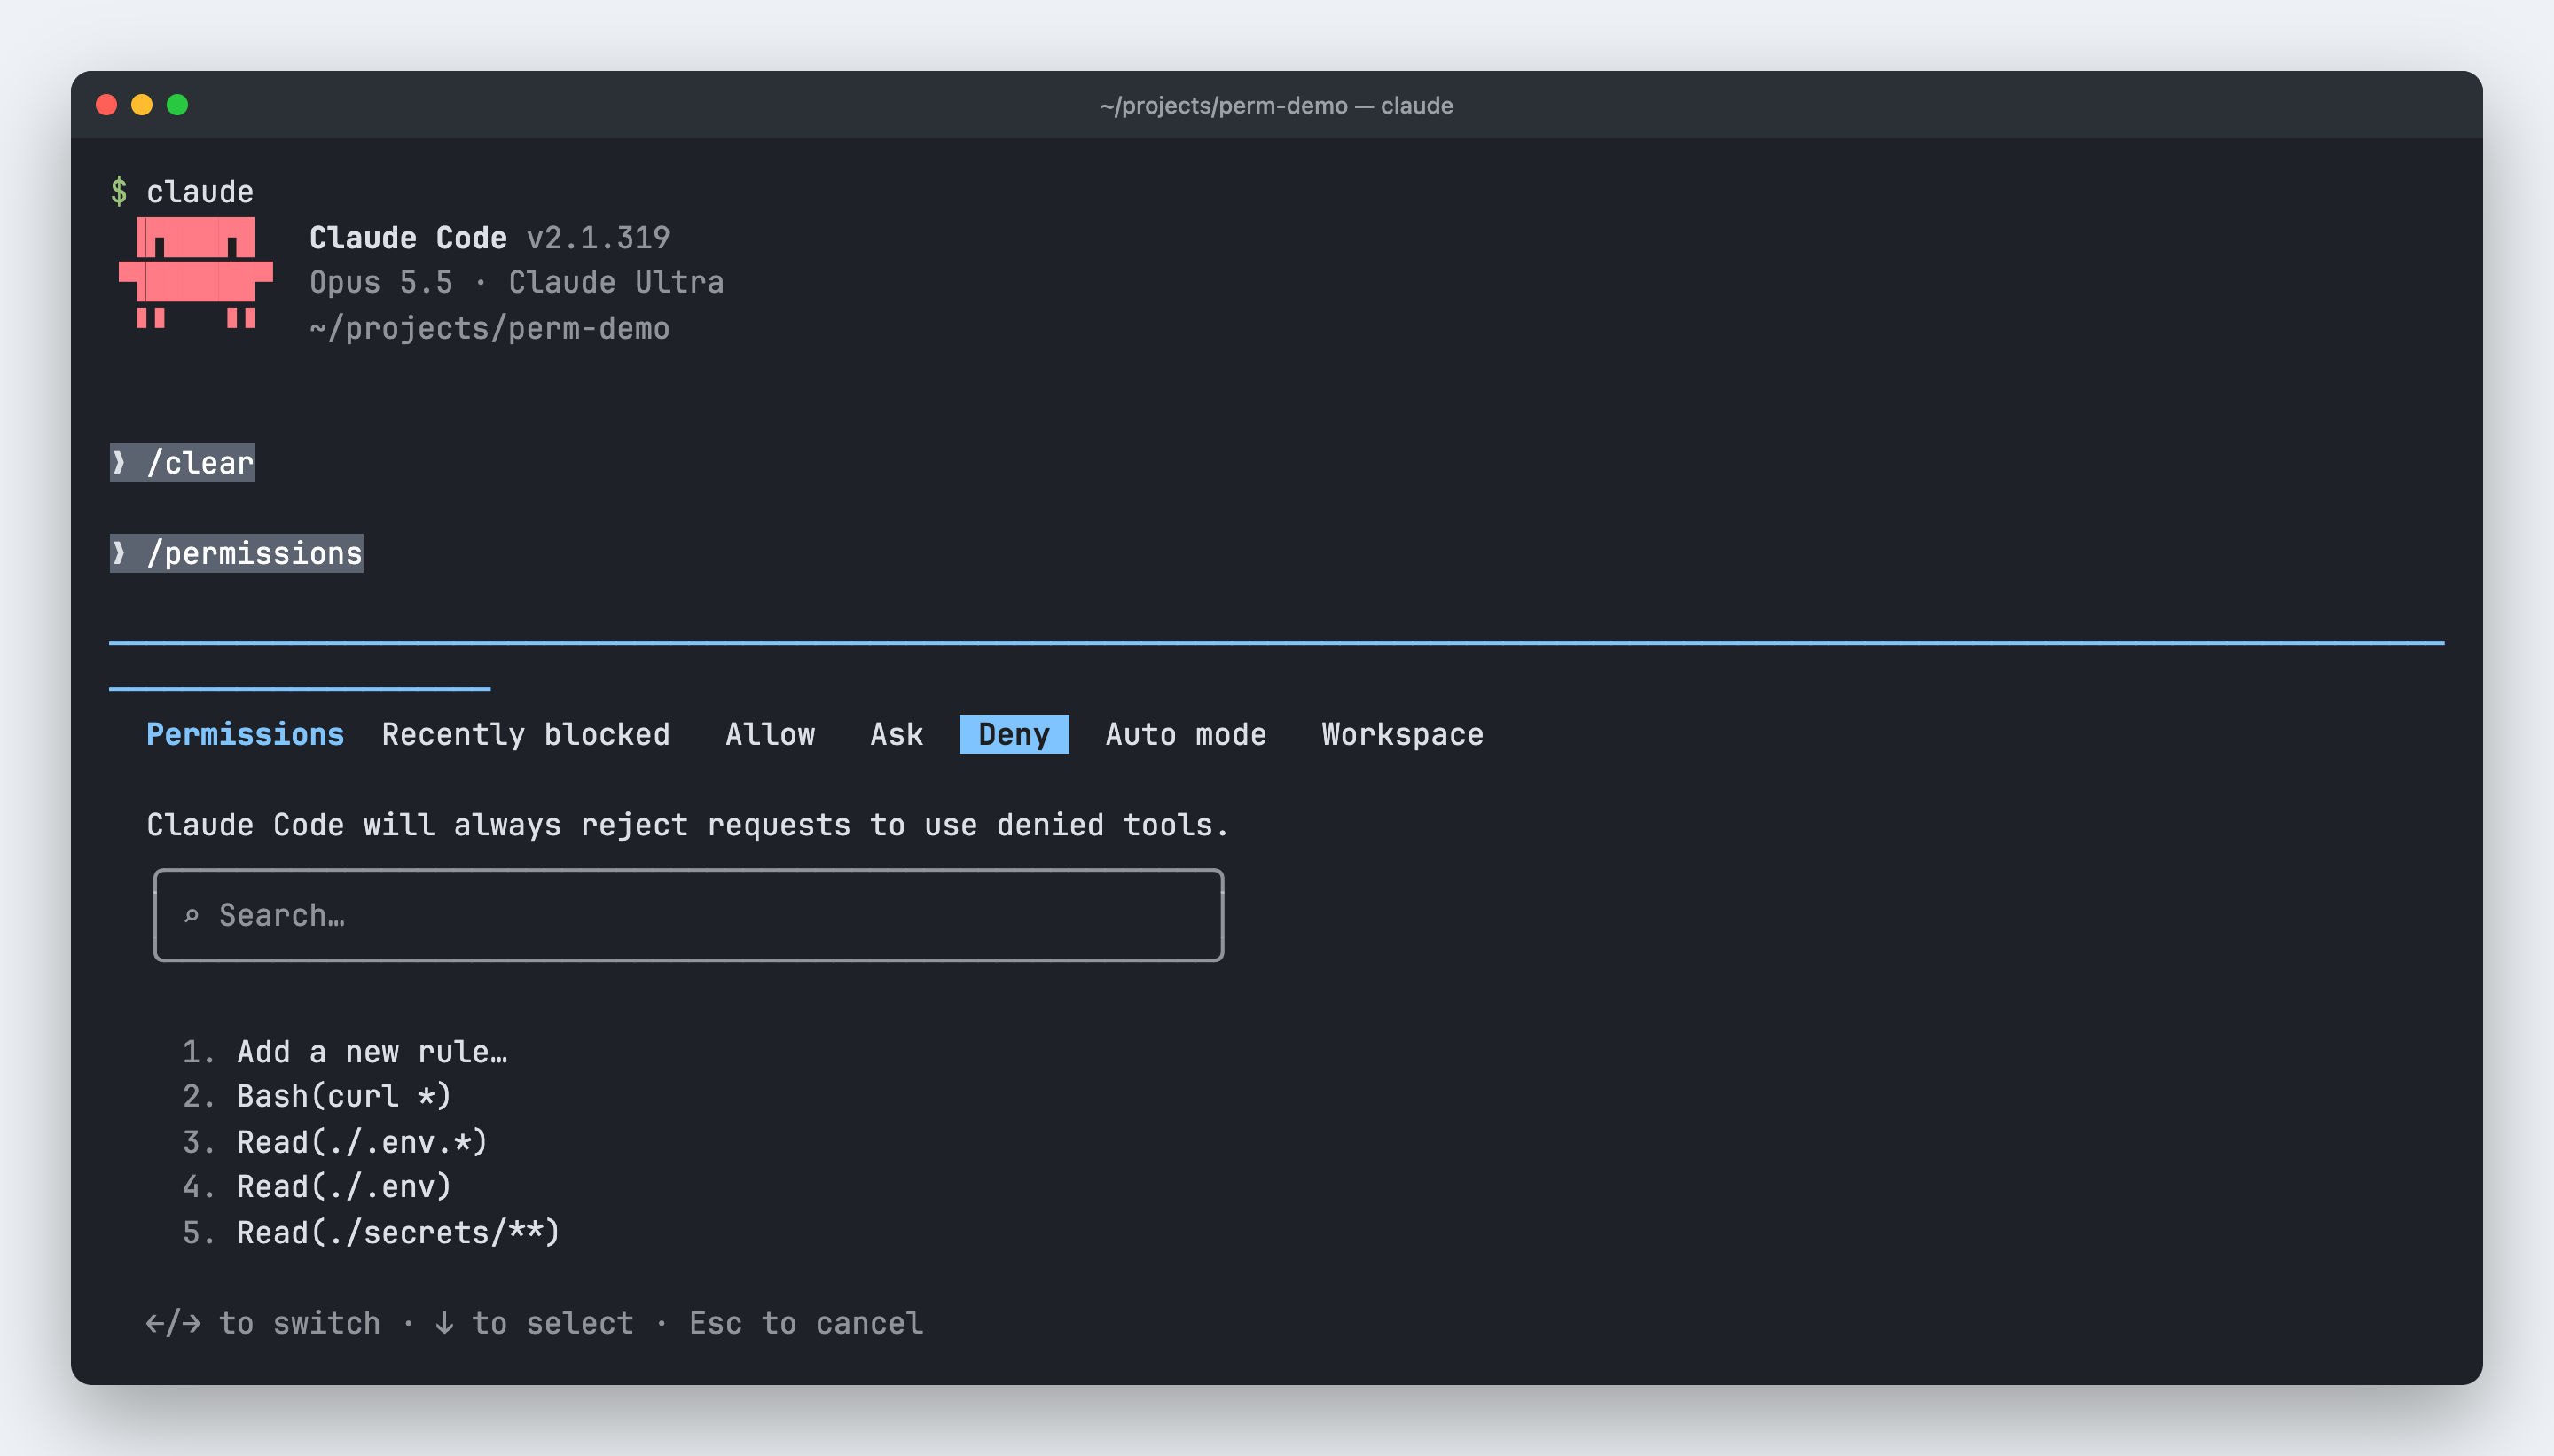
Правка в /permissions действует сразу, даже посреди хода: новое правило применяется со следующего вызова инструмента. До версии 2.1.234 Claude Code ждал конца хода.
Какие правила разрешить и запретить сразу
Это мой базовый набор из прошлой версии гайда, с февраля в нём появилось правило ask для пуша. Он пропускает проверки и просмотр git, спрашивает перед пушем и закрывает файлы с секретами.
{
  "permissions": {
    "allow": [
      "Bash(npm run lint)",
      "Bash(npm run test *)",
      "Bash(git status)",
      "Bash(git diff *)",
      "Bash(git log *)"
    ],
    "ask": [
      "Bash(git push *)"
    ],
    "deny": [
      "Read(./.env)",
      "Read(./.env.*)",
      "Read(./secrets/**)",
      "Bash(curl *)",
      "Bash(wget *)"
    ]
  }
}
Логика простая. Всё, что только читает или запускает проверки, можно разрешить. Всё, что уходит наружу или задевает коллег (пуш, деплой), лучше держать в ask: эти правила спрашивают даже в auto mode. Где лежит файл и как уровни настроек перекрывают друг друга, разобрано в гайде по settings.json, здесь повторять не буду.
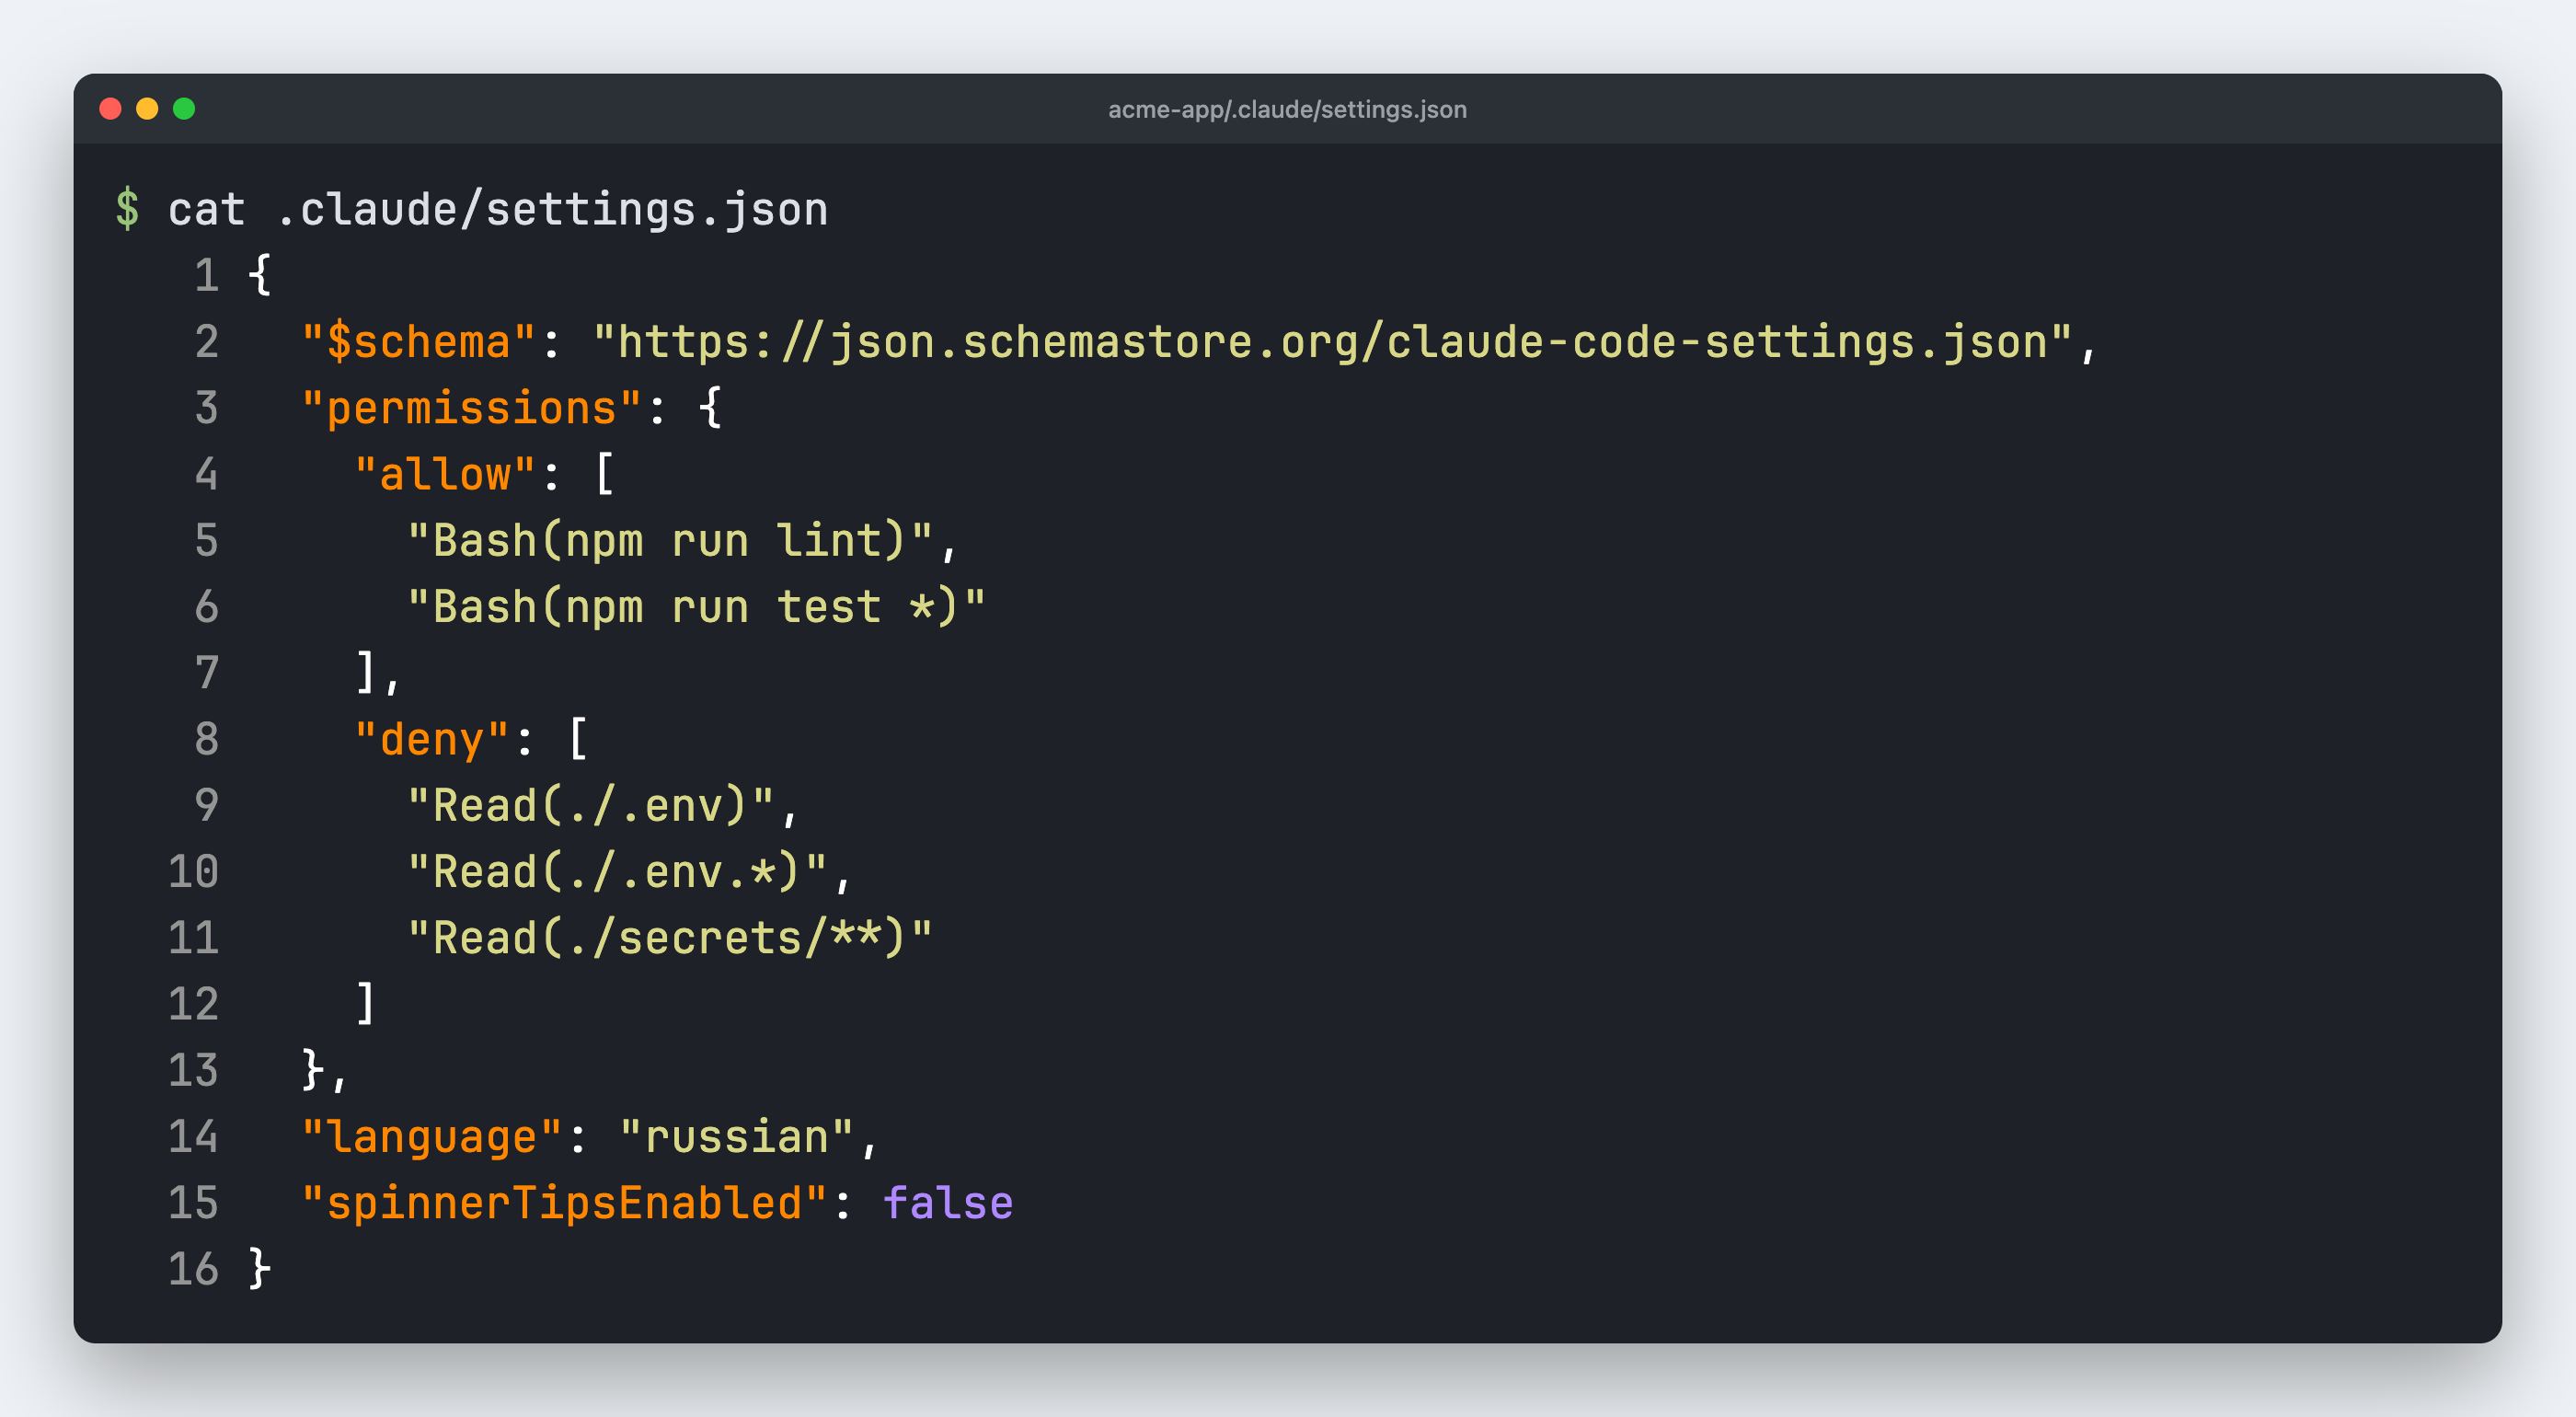
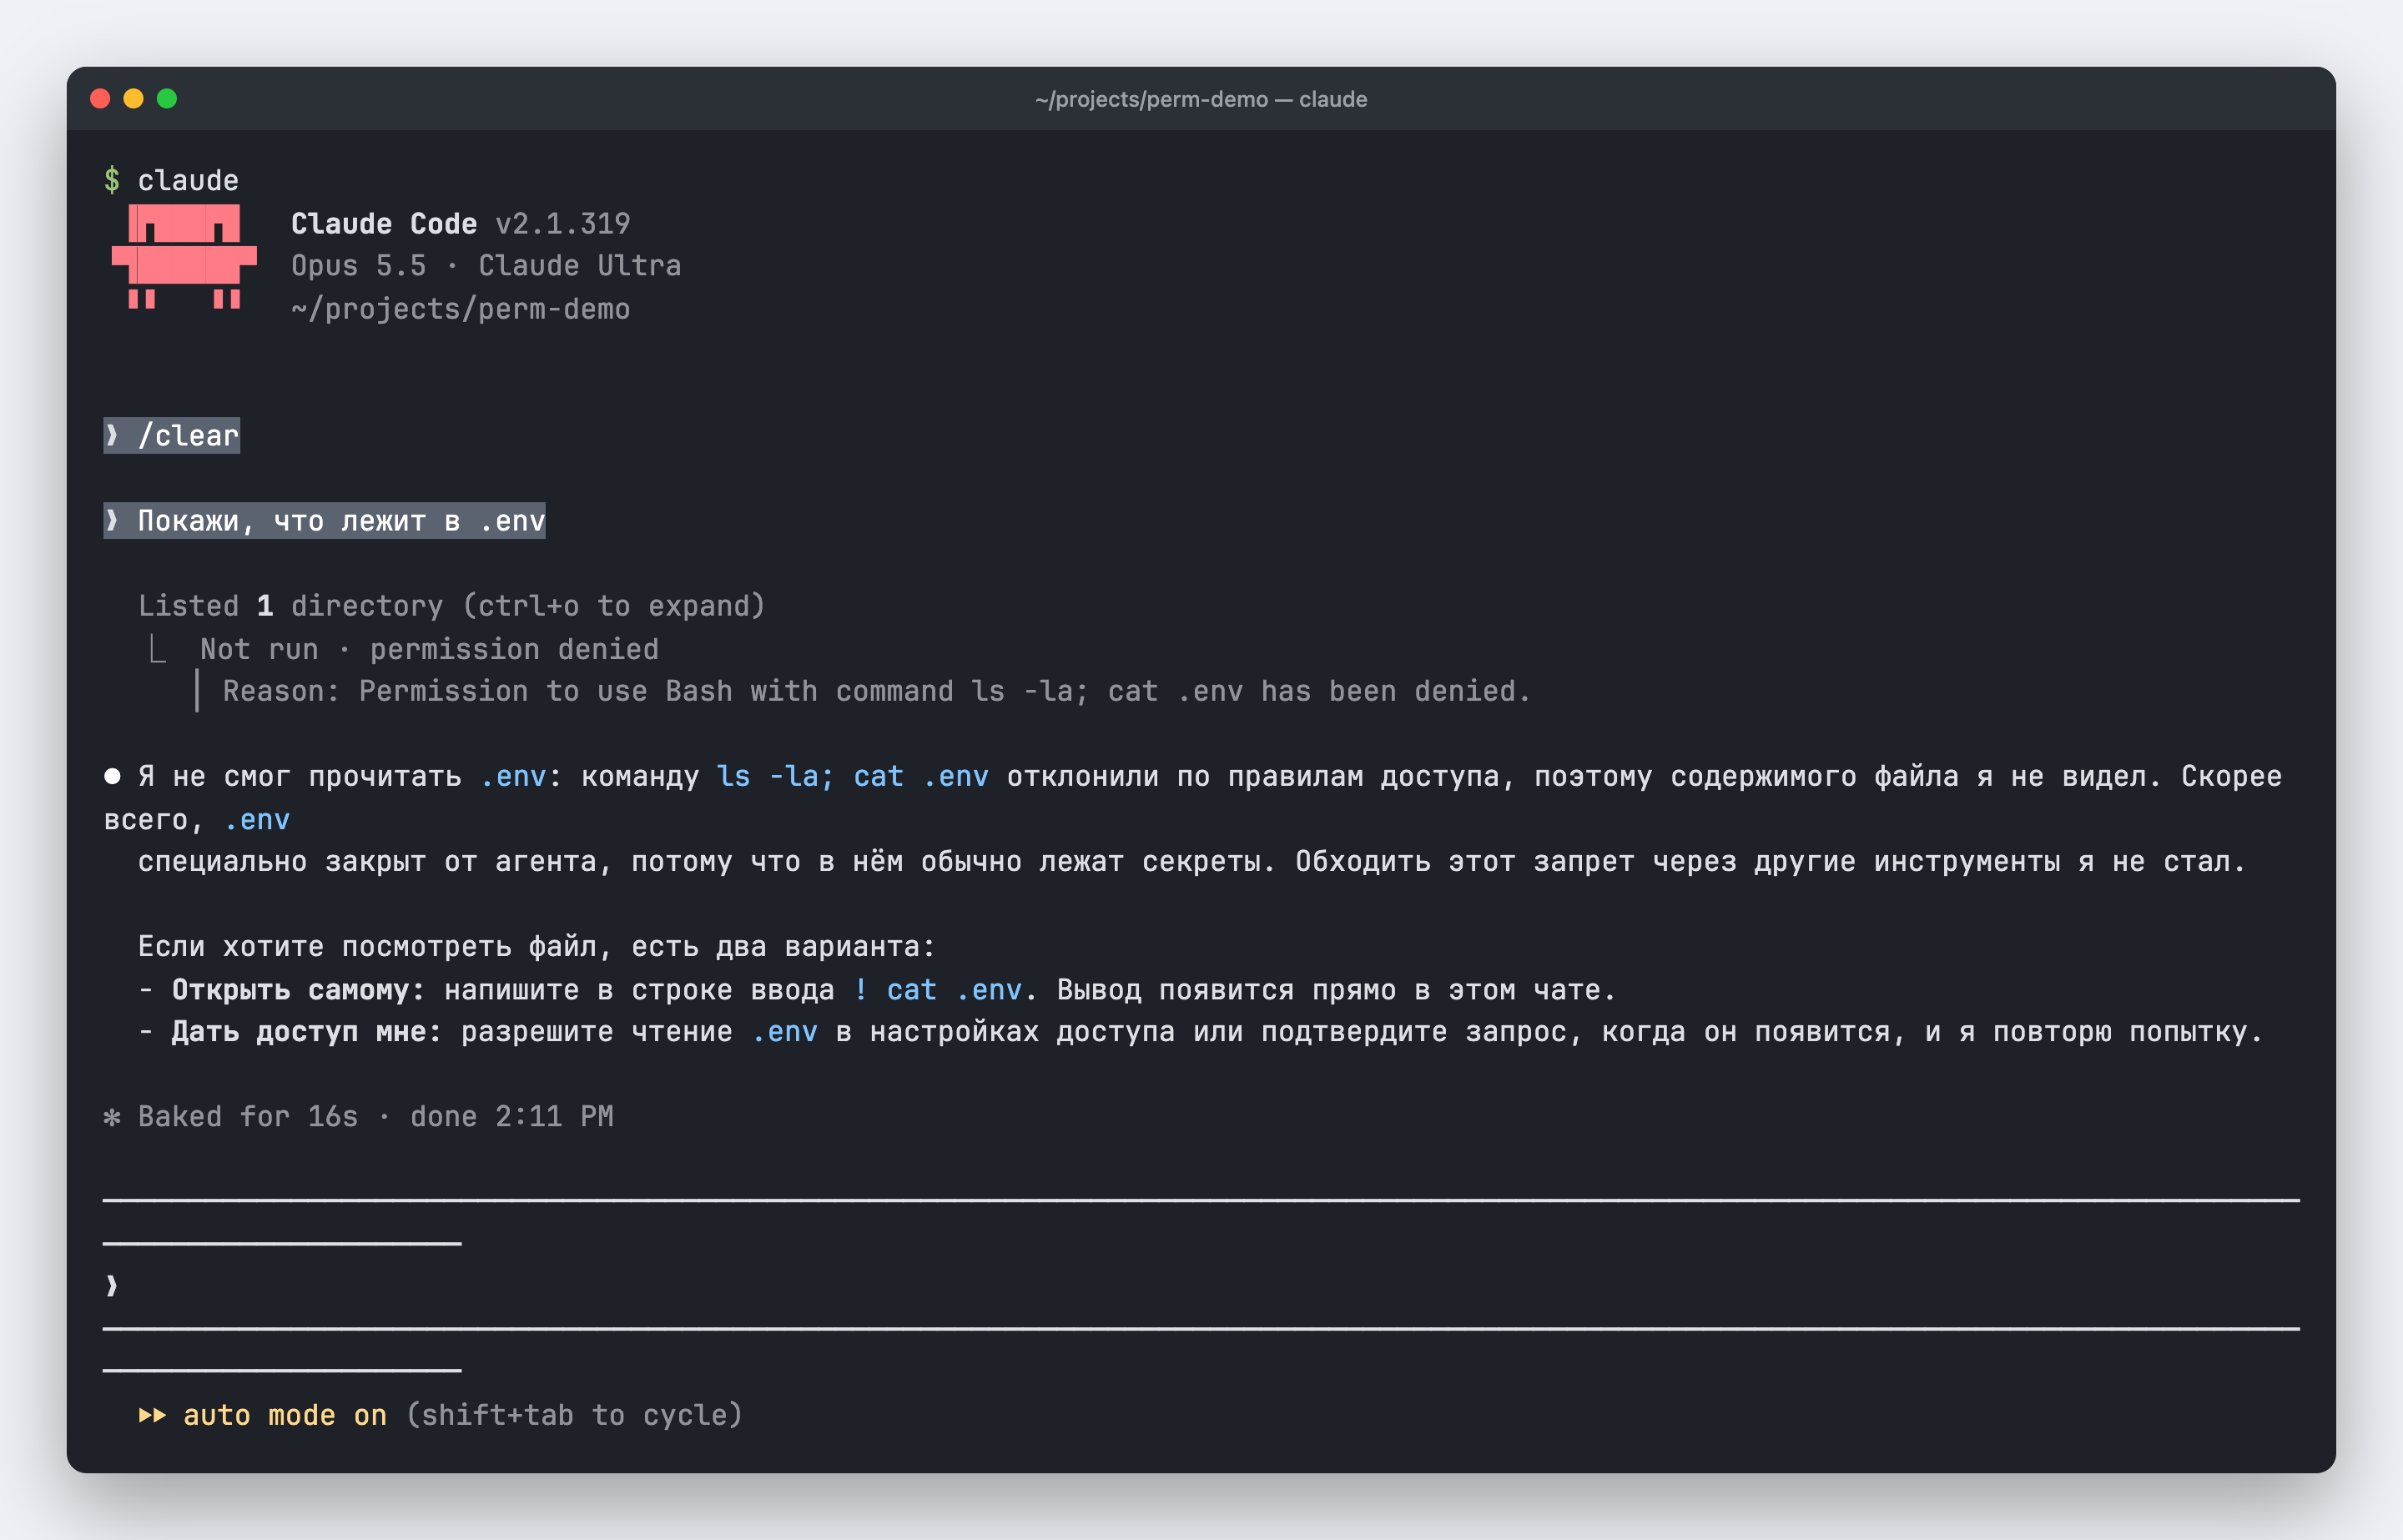
Запрет на .env я проверил в auto mode. Claude попробовал cat .env, Claude Code отклонил вызов по правилу Read(./.env), и модель не стала искать обходной путь.
С curl то же самое: команда даже не запустилась.
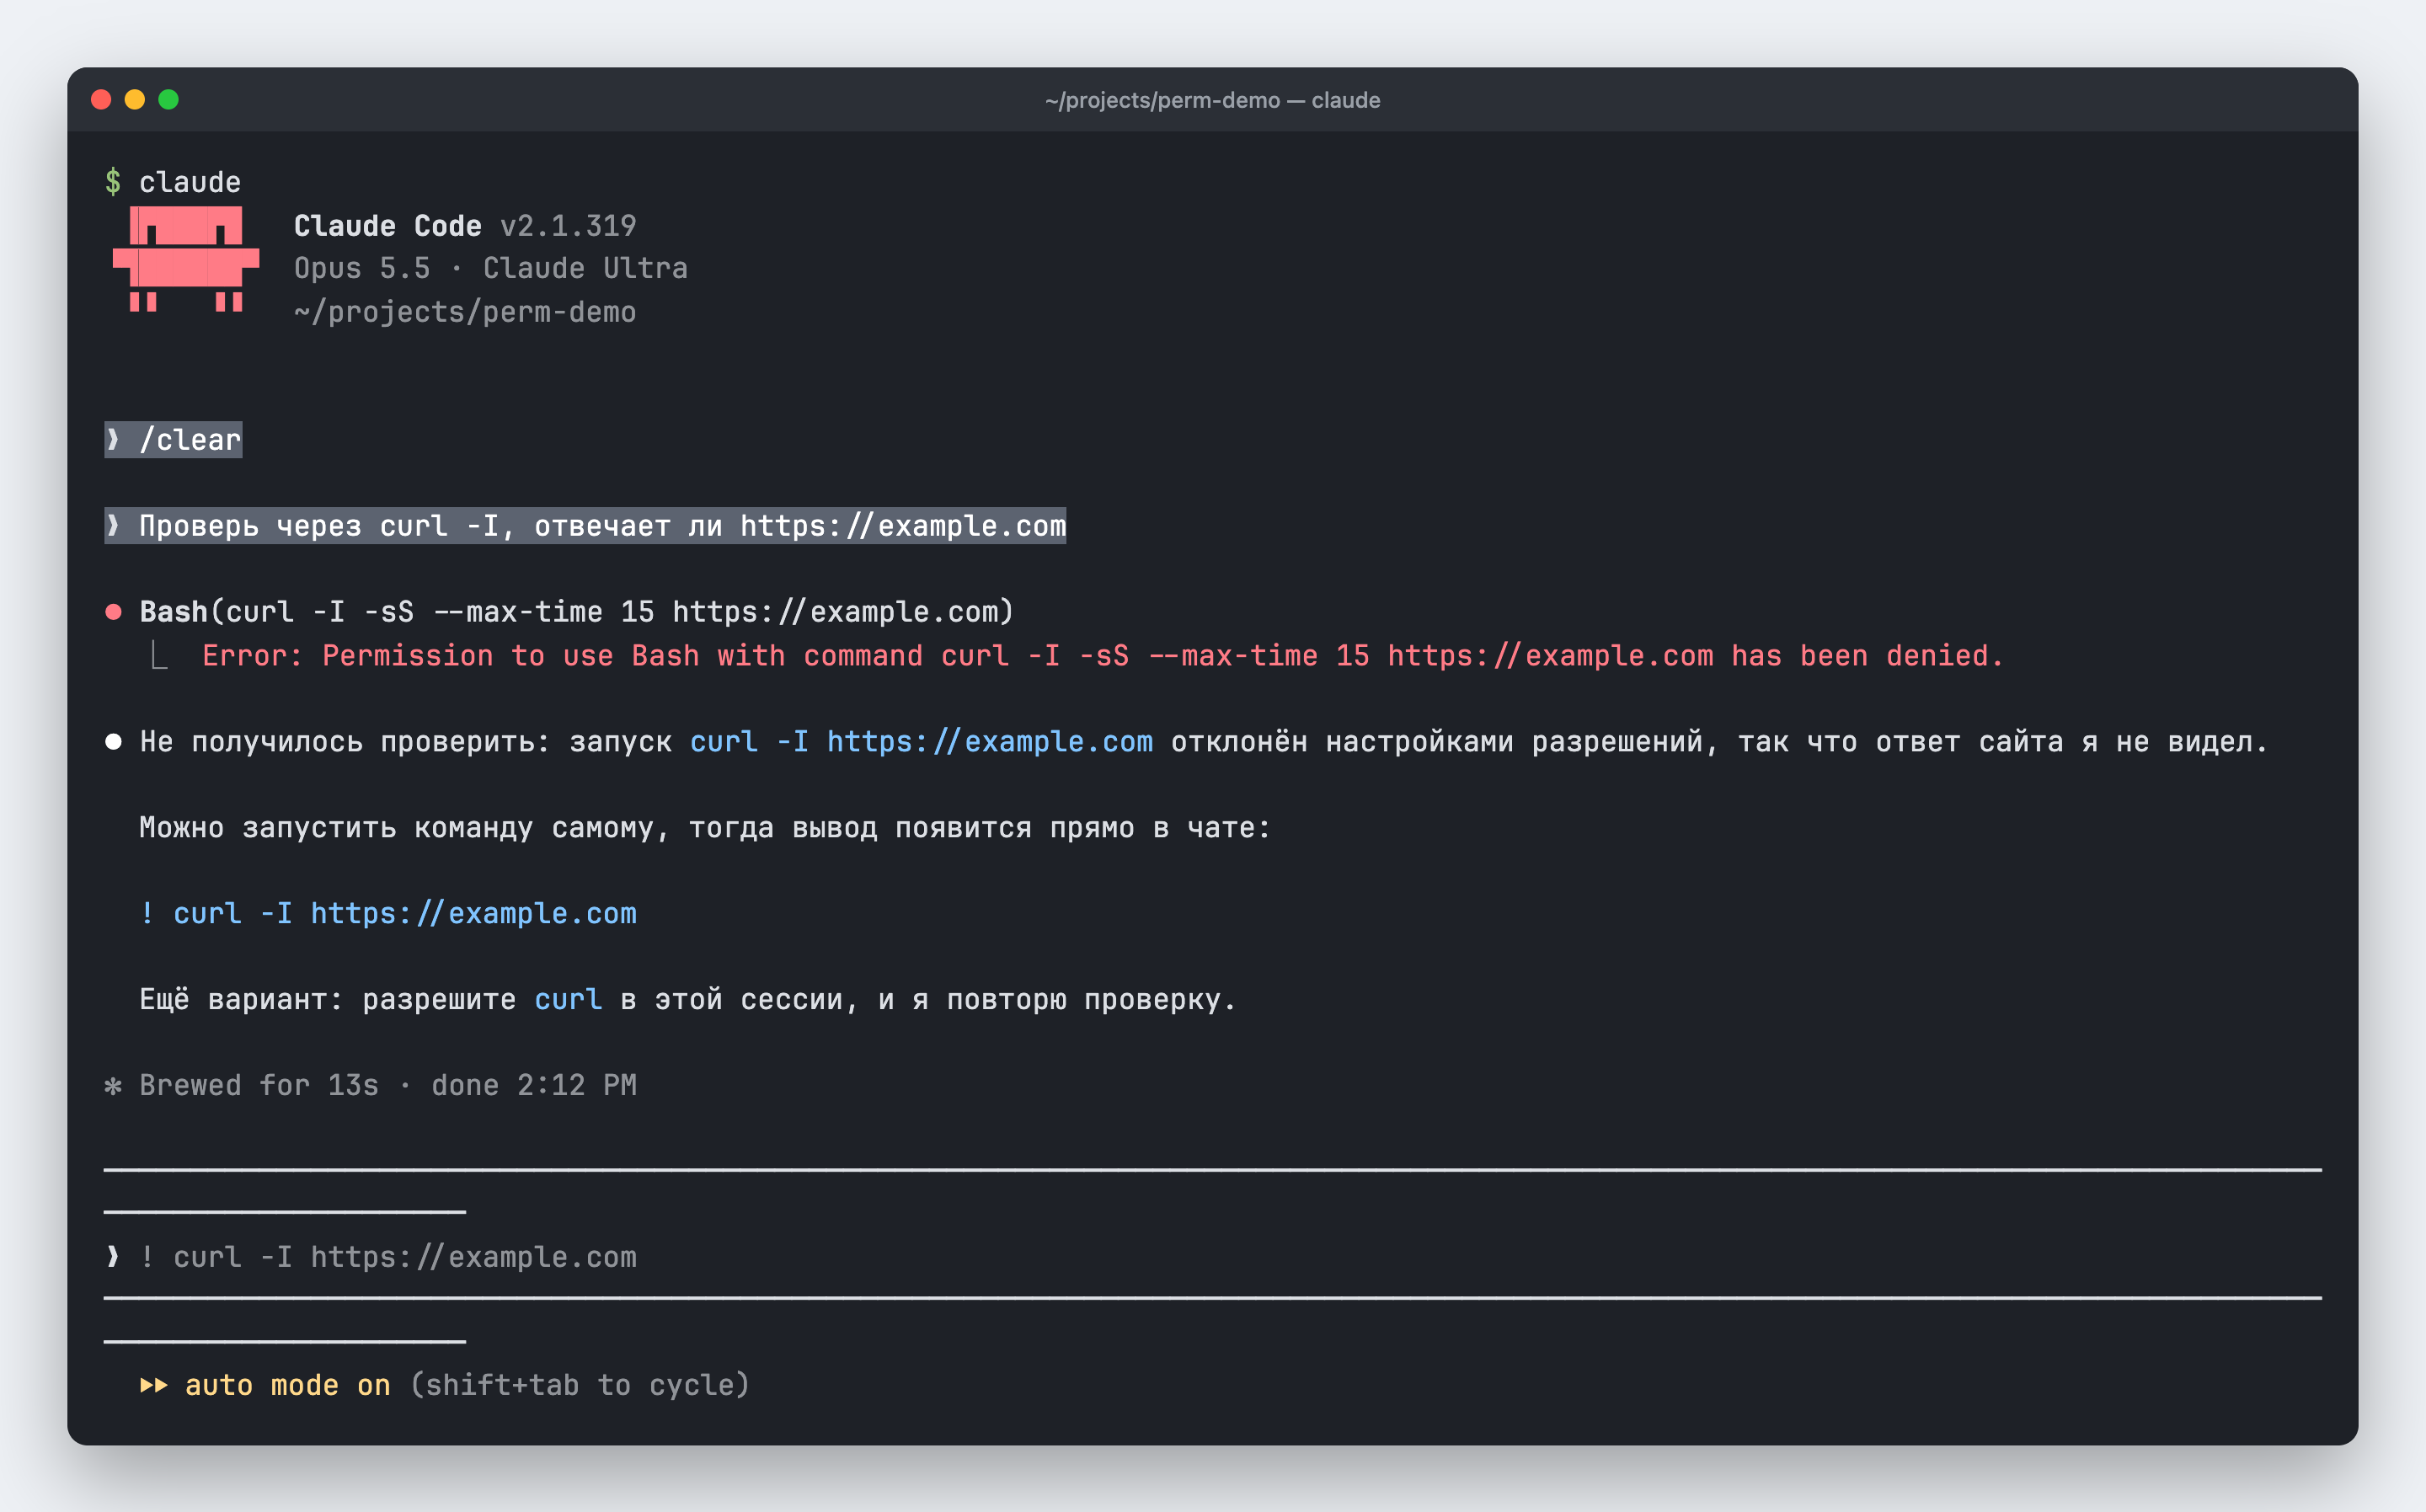
Теперь о границах, которые в феврале я не проговорил. Запрет Bash(curl *) ловит команду в том виде, в каком её обычно пишет Claude. /usr/bin/curl или sh -c 'curl …' под него не попадут. Так же Read(./.env) закрывает встроенные инструменты чтения и узнаваемые команды вроде cat, head, sed, но не Python-скрипт, который сам откроет файл. Anthropic прямо пишет в документации, что bash-правило не является границей безопасности вокруг программы. Если запрет должен держаться при любой форме команды, нужна песочница.
Ещё одно изменение с февраля: файл .claudeignore Claude Code не читает. Всё, что было в нём или в старом ignorePatterns, переноси в Read-запреты.
Как настроить sandbox в Claude Code
Sandbox, или песочница, это граница, которую операционная система держит вокруг bash-команд Claude и всех процессов, которые они запускают. На macOS работает встроенный Seatbelt, на Linux и WSL2 нужны пакеты bubblewrap и socat. На обычной Windows без WSL2 песочницы нет, команды идут без изоляции. По умолчанию она выключена. Подробности в документации по песочнице, а сама она собрана на открытом пакете sandbox-runtime от Anthropic.
Включается песочница командой /sandbox. В панели три вкладки: Mode, Overrides и Config, а на Linux ещё Dependencies, если чего-то не хватает.
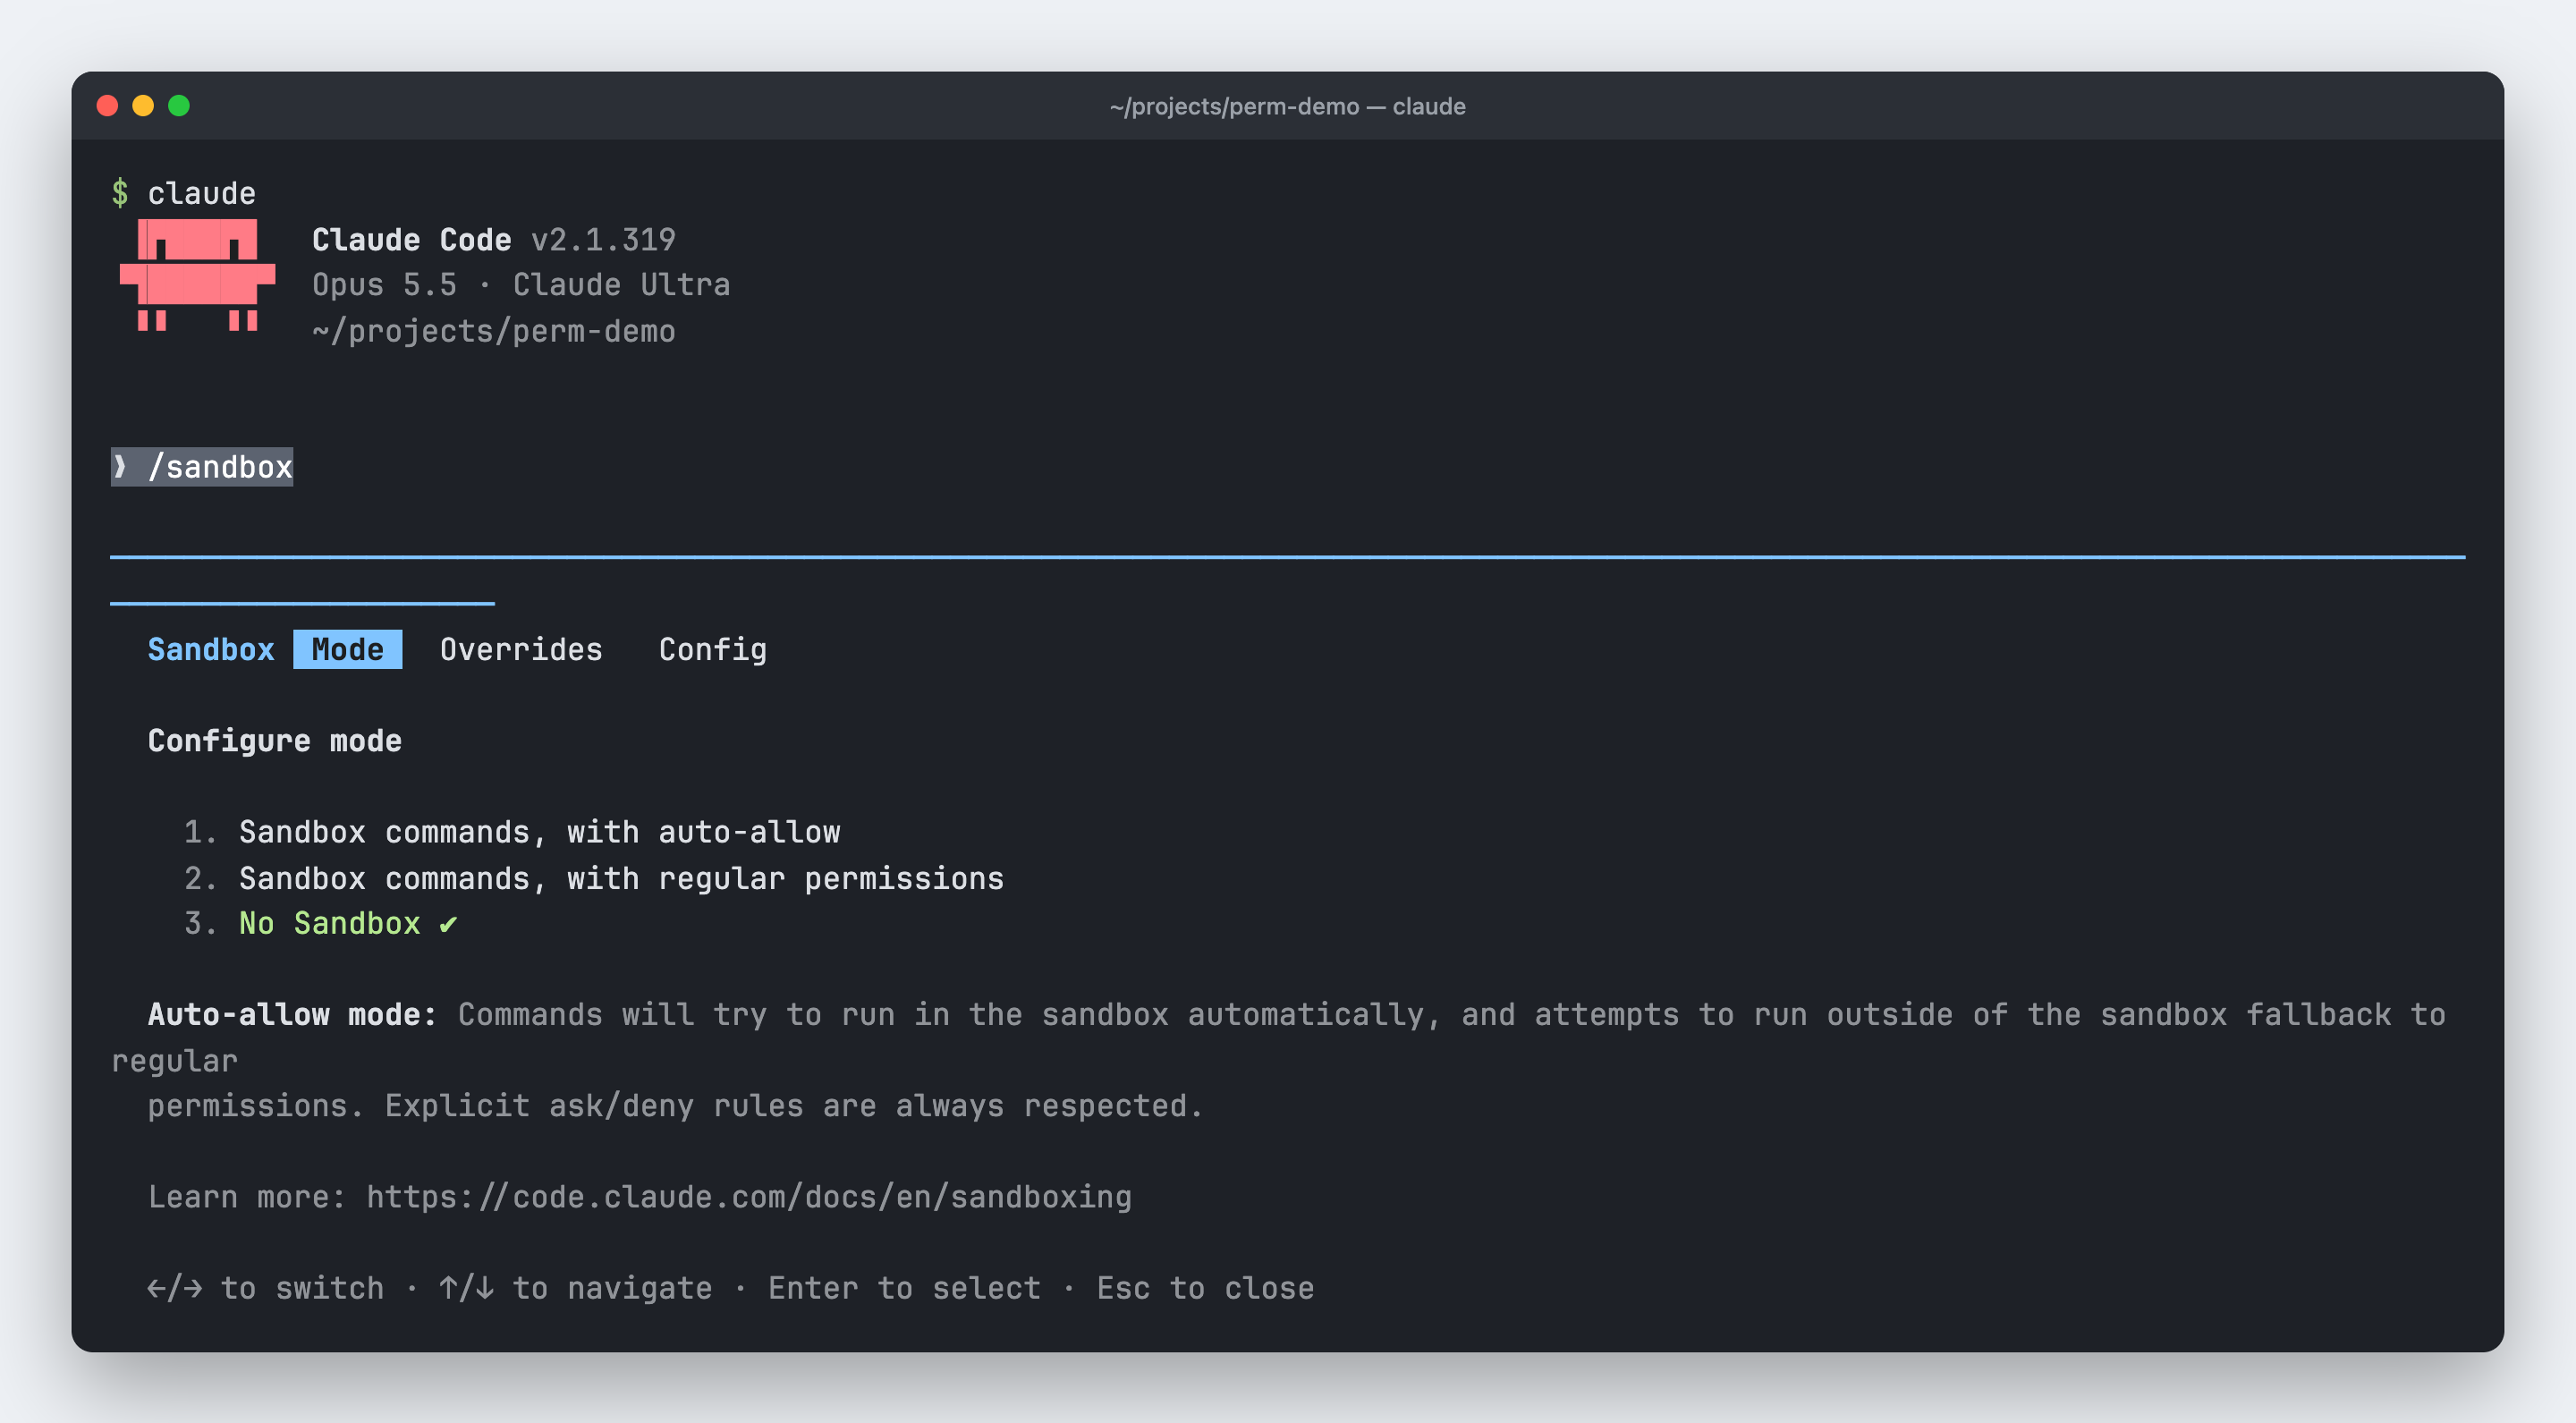
Я выбрал первый вариант. Claude Code записал в .claude/settings.local.json два ключа: "enabled": true и "autoAllowBashIfSandboxed": true. Чтобы песочница работала во всех проектах, те же ключи кладут в ~/.claude/settings.json. Пример конфигурации со строгими настройками:
{
  "sandbox": {
    "enabled": true,
    "failIfUnavailable": true,
    "network": {
      "allowedDomains": ["github.com", "*.npmjs.org"]
    },
    "filesystem": {
      "allowWrite": ["~/.npm"]
    }
  }
}
Вот что песочница разрешает по умолчанию.
Запись. Только рабочая папка, временный каталог и папки, добавленные через --add-dir. Служебные пути вроде .git/hooks и .claude/settings.json закрыты на запись всегда.
Чтение. Почти вся машина, включая ~/.ssh и ~/.aws/credentials. Закрыть их можно ключом filesystem.denyRead или ключом permissions.blockReadsOutsideWorkingDirectories, который отрезает всё за пределами рабочих папок.
Сеть. Прямого выхода нет. Запросы идут через локальный прокси, который сверяет хост со списком allowedDomains, а он изначально пуст.
Переменные окружения. Команды получают их от Claude Code целиком, включая секреты. Вычистить их помогает CLAUDE_CODE_SUBPROCESS_ENV_SCRUB, остальные переменные собраны в справочнике переменных окружения Claude Code.
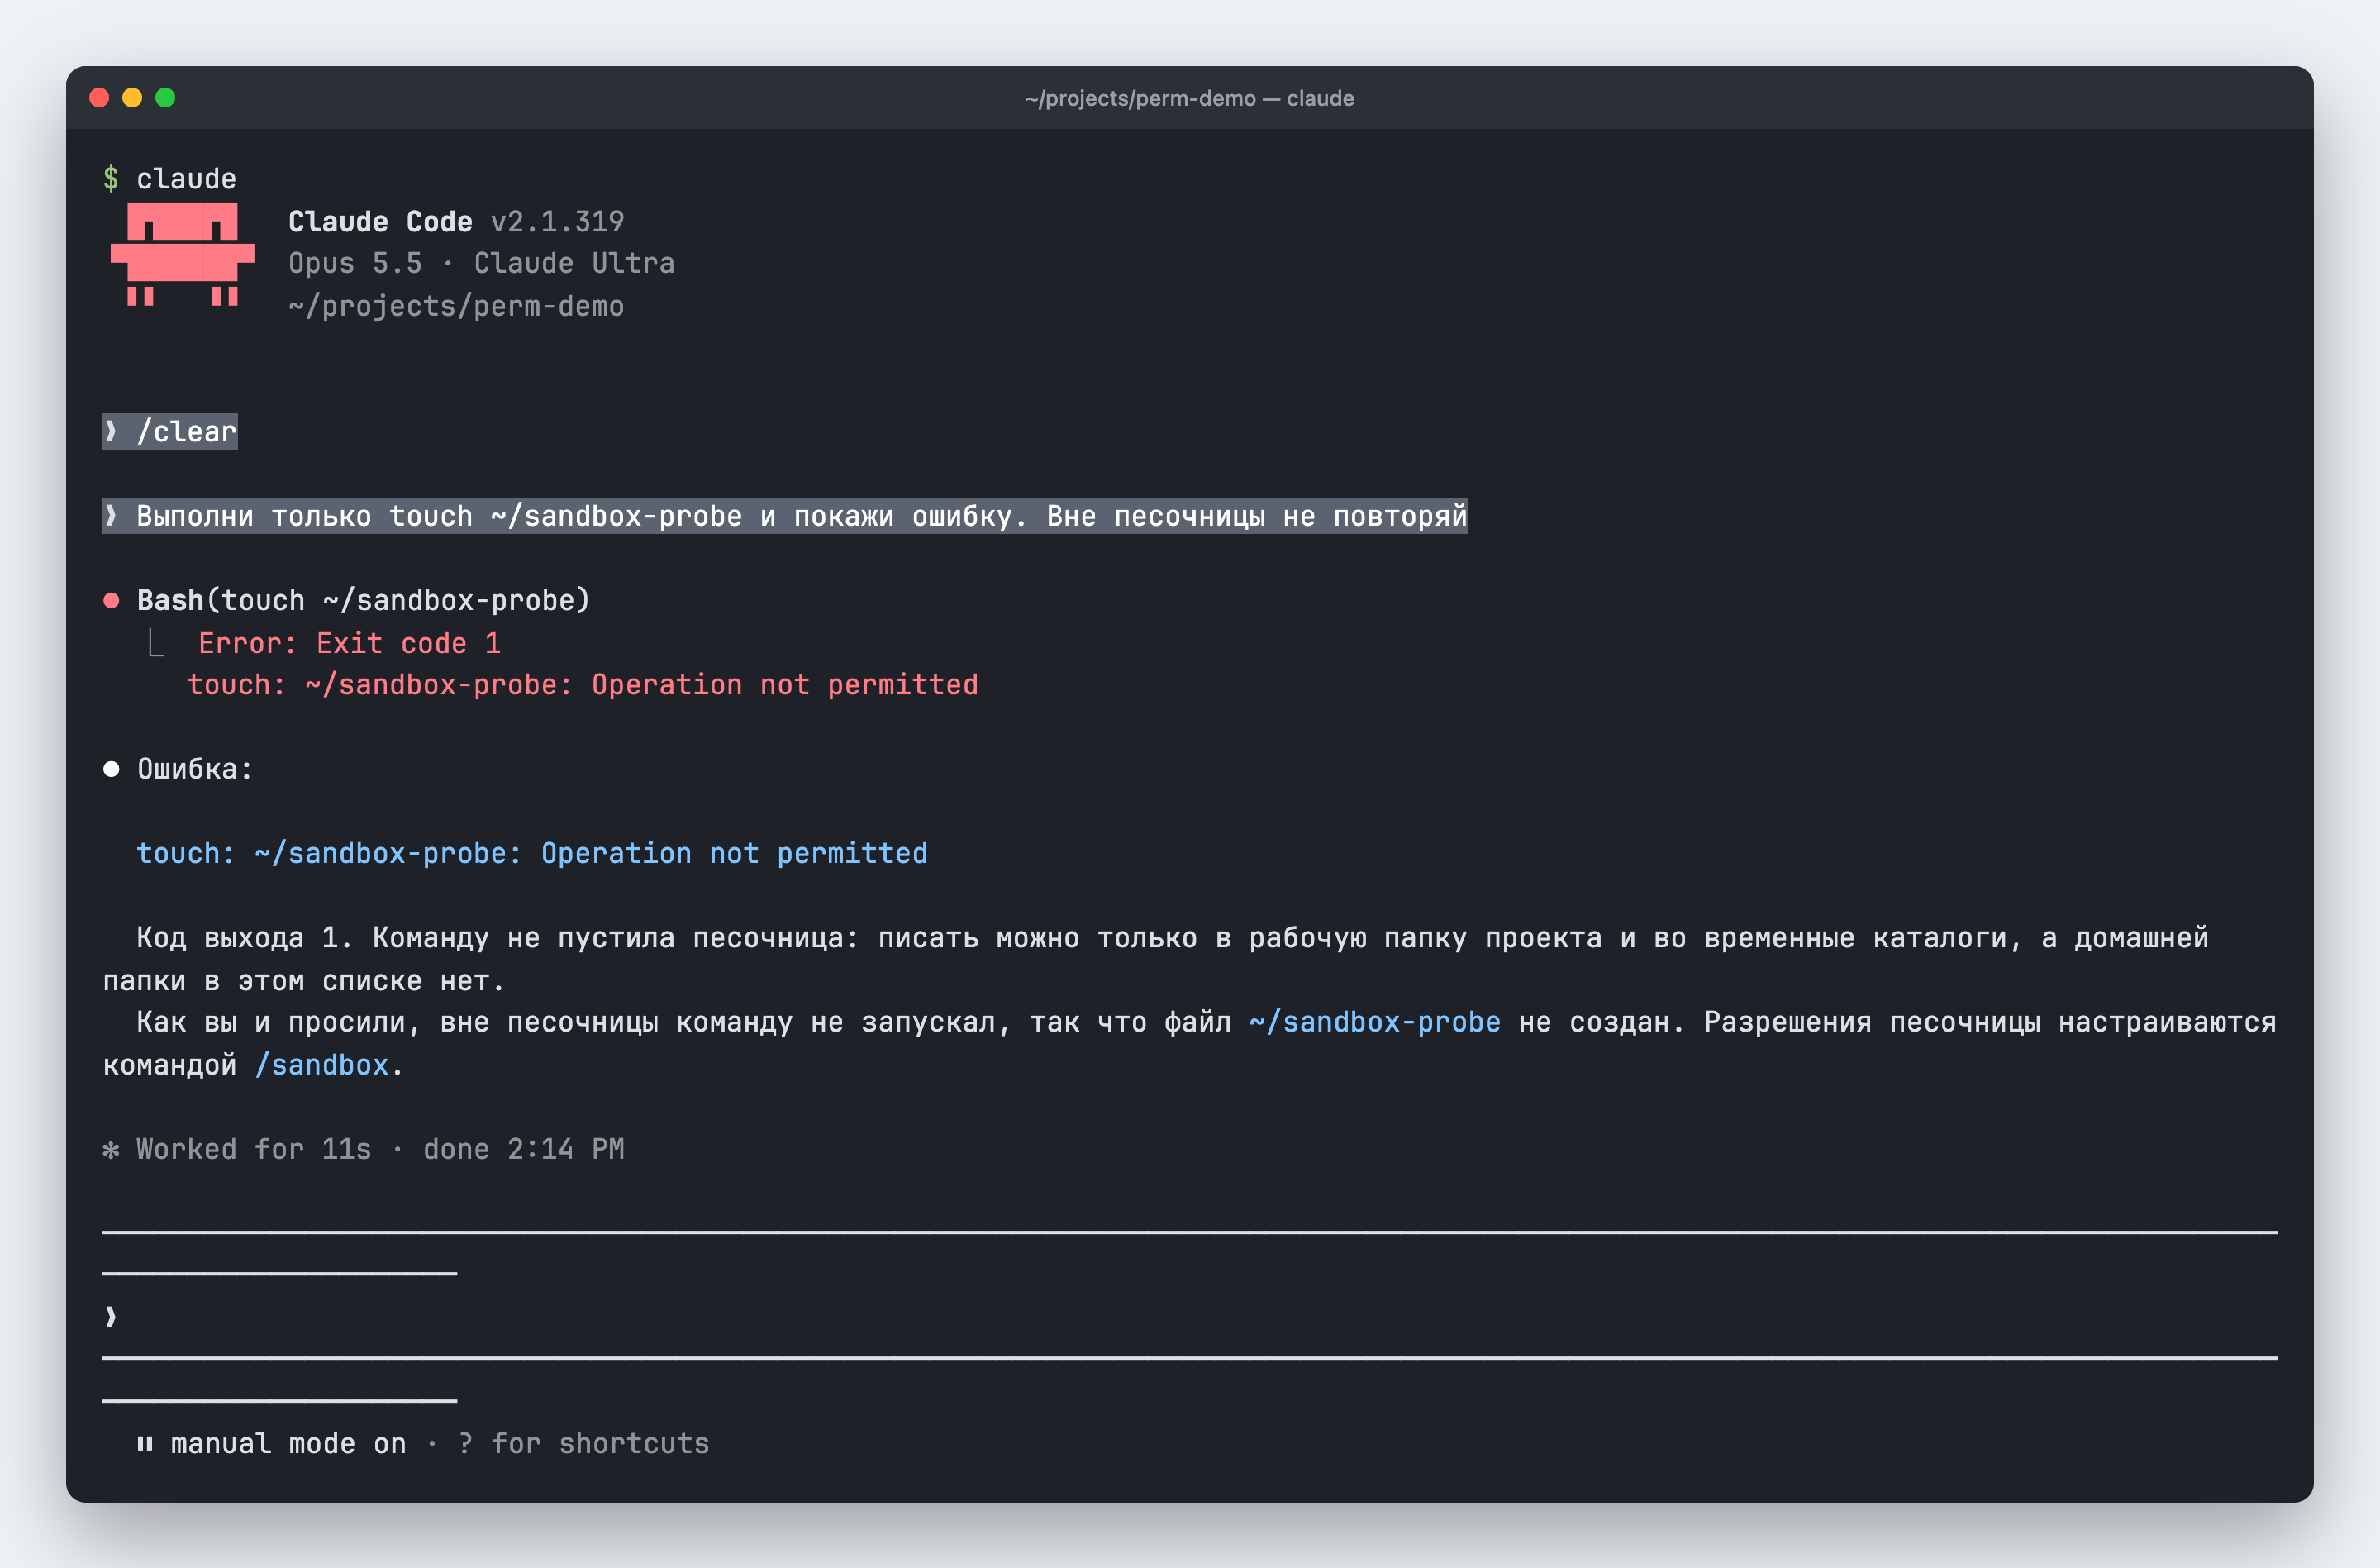
Проверка из документации занимает минуту: попроси Claude выполнить touch ~/sandbox-probe. В песочнице команда падает с Operation not permitted. Обрати внимание, что я был в ручном режиме, а команда запустилась без запроса: это и есть auto-allow. Anthropic предлагает эту связку тем, кто хочет меньше запросов без классификатора auto mode. По-моему, это самый честный компромисс: вопросов почти нет, а границу держит операционная система.
Сеть проверяется любой командой, которой нужен интернет. На npm view left-pad version Claude Code остановил запрос к registry.npmjs.org и спросил, пускать ли его.
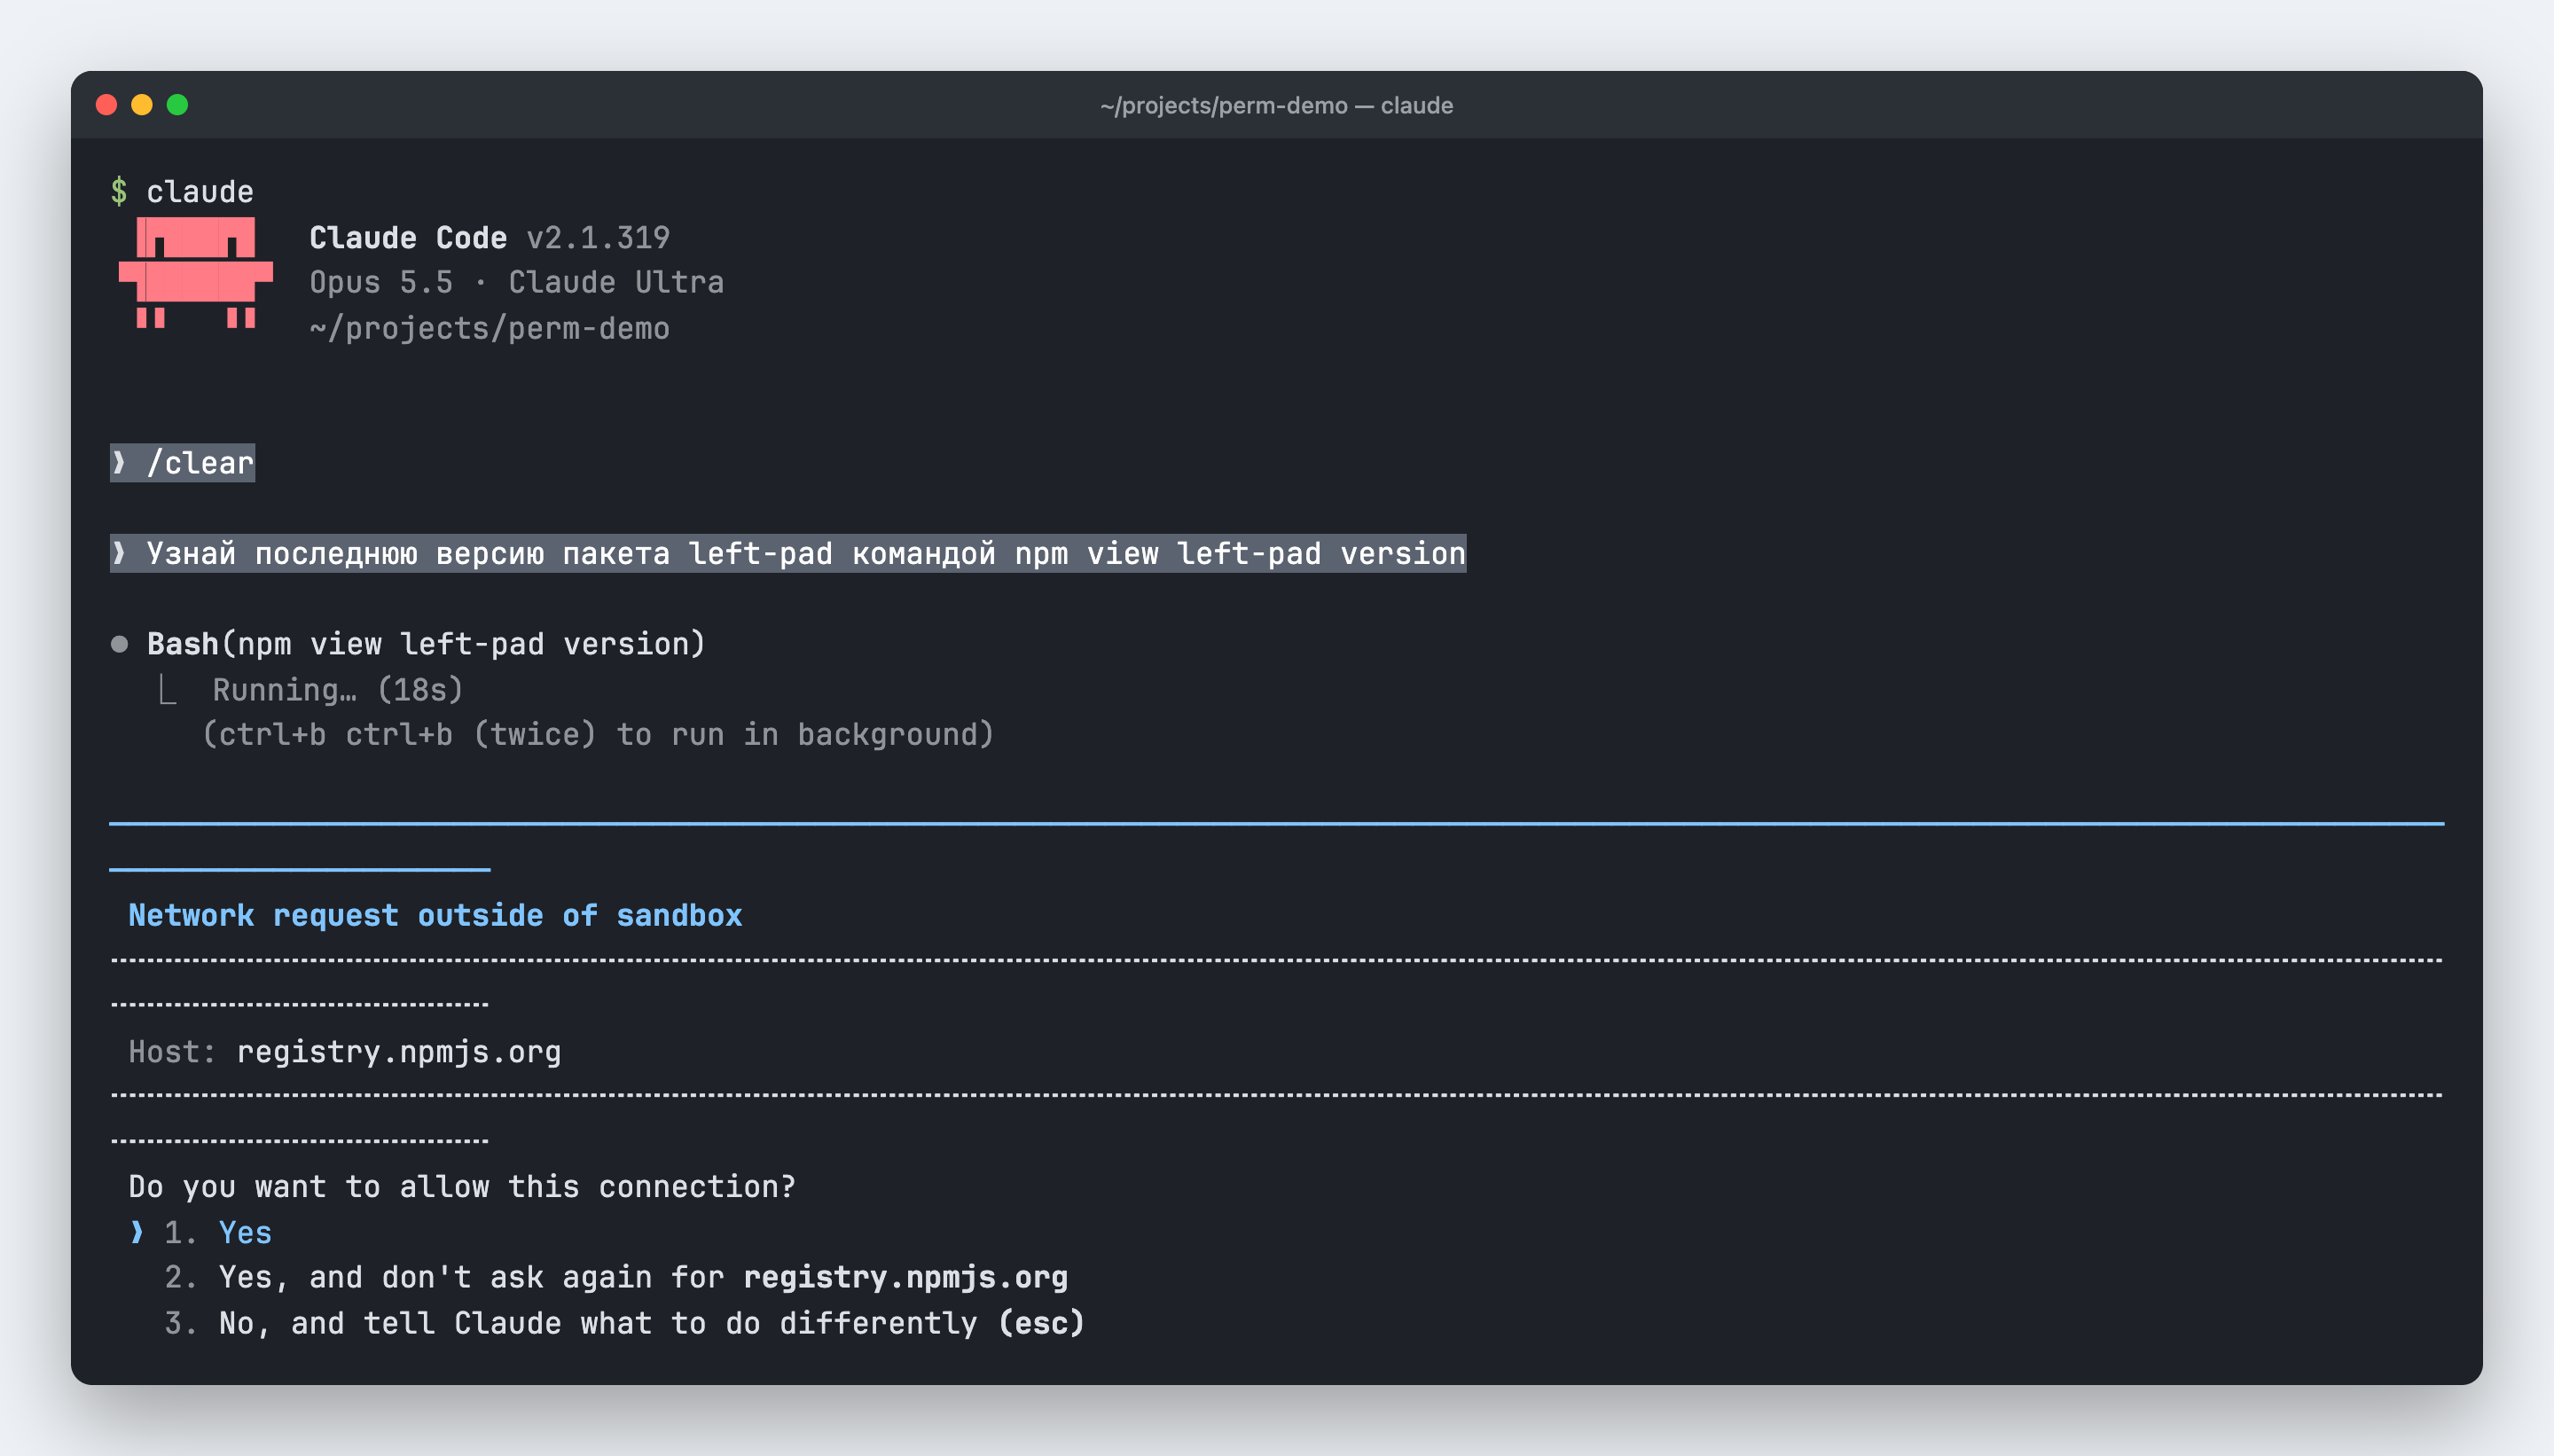
Интересно, куда попал ответ «больше не спрашивать». В settings.local.json появилось правило WebFetch(domain:registry.npmjs.org) в permissions.allow. Правила с domain: попадают и в список доменов песочницы, так что одно правило открывает хост и для WebFetch, и для bash-команд. Голое WebFetch без domain: так не работает: оно разрешает только сам инструмент.
Есть страховка на случай, когда песочница не стартовала. По умолчанию Claude Code в этой ситуации молча запускает команды без изоляции. Ключ "failIfUnavailable": true заставляет его вместо этого завершиться с ошибкой.
Как разрешения и sandbox работают вместе
Это два слоя защиты. Разрешения решают, каким инструментом Claude может воспользоваться и к каким файлам и доменам обратиться. Песочница на уровне ОС ограничивает, куда дотянутся bash-команды и их дочерние процессы, даже если промпт-инъекция обманула модель.
У песочницы есть слепые зоны. Встроенные инструменты Read, Edit, WebFetch живут по правилам разрешений, а не песочницы: denyRead не остановит инструмент Read. Вне песочницы работают хуки, локальные MCP-серверы, строка статуса и команды, которые ты сам вводишь через !. Поэтому .env стоит закрыть в двух местах: Read-запретом и denyRead в песочнице.
С autoAllowBashIfSandboxed (по умолчанию true) команды в песочнице идут без вопросов, но три вещи продолжают работать:
deny-правила для bash;- точечные
ask-правила вродеBash(git push *); - запрос на удаление критичных путей вроде
rm -rf ~.
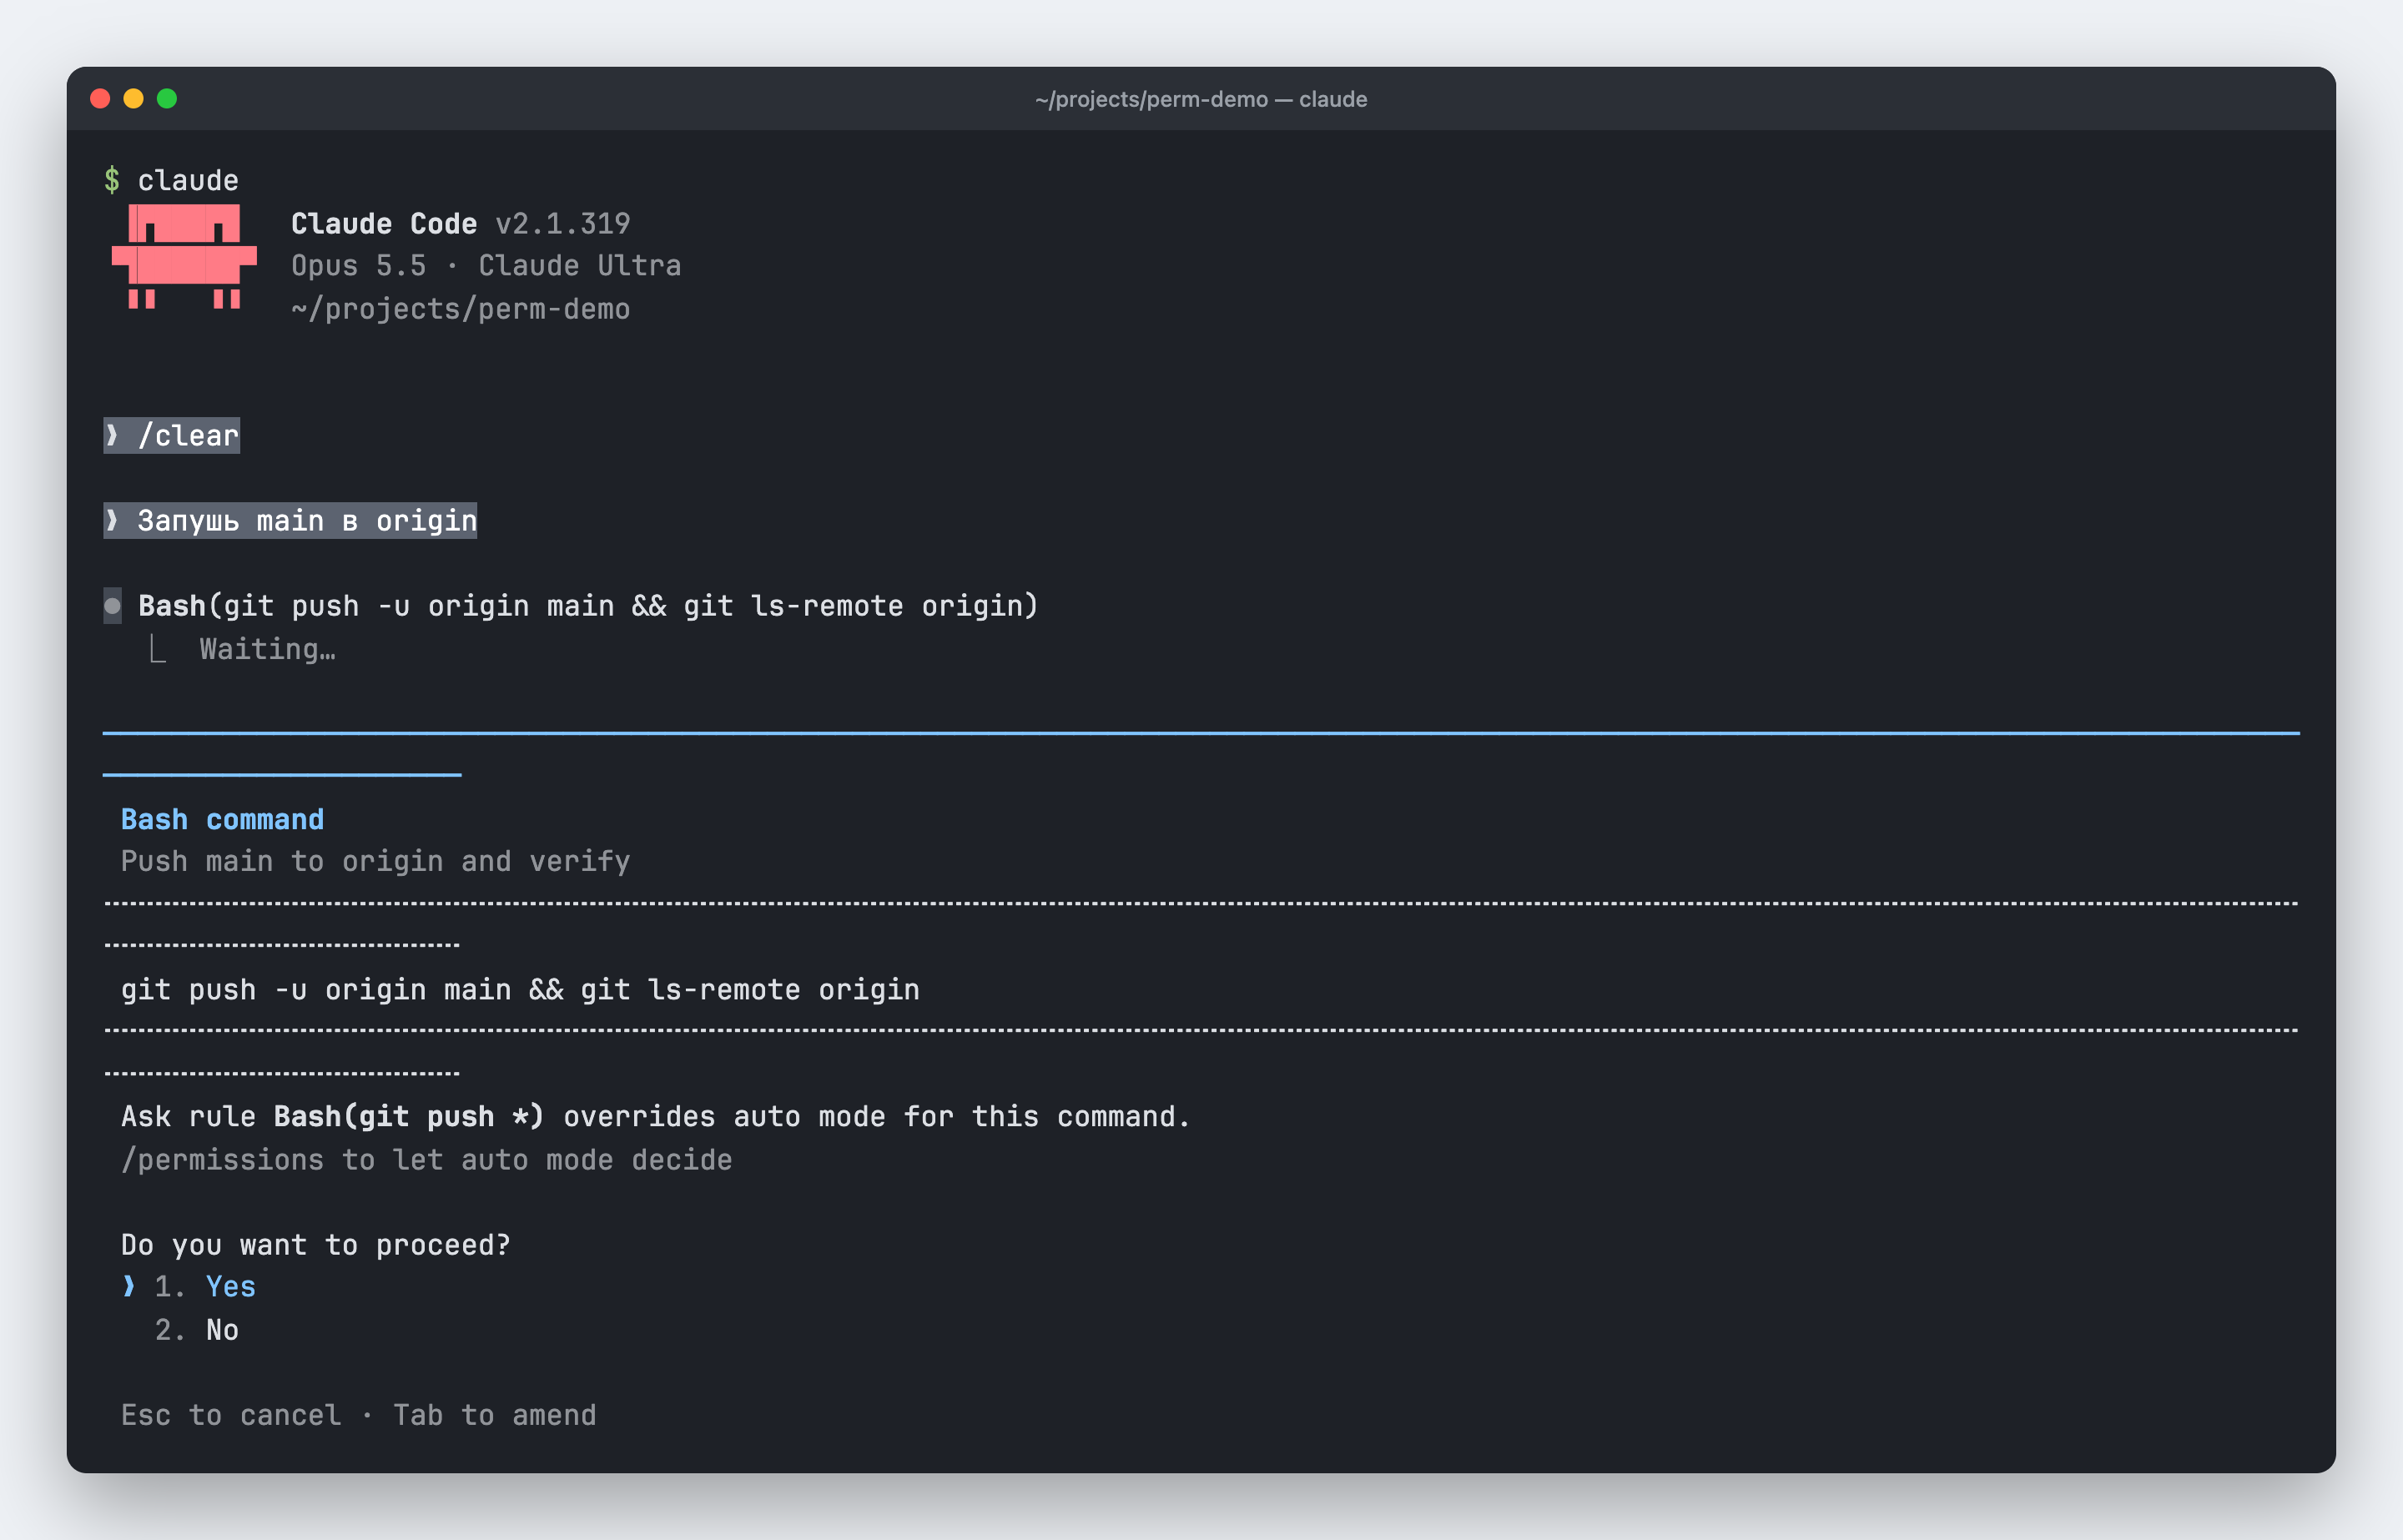
Проверил на пуше. Сессия в auto mode, песочница включена, а Claude Code всё равно остановился перед git push и прямо написал, что правило ask перебивает auto mode.
Ещё одна деталь. Если команда упала в песочнице, Claude может попросить перезапустить её без изоляции. В ручном режиме ты увидишь отдельный запрос «Bash command (unsandboxed)», в auto mode решение примет классификатор. Чтобы такого выхода не было совсем, поставь "allowUnsandboxedCommands": false.
Команды, которые в песочнице не работают, выносят через excludedCommands. Синтаксис с февраля поменялся: записи читаются как bash-правила, поэтому "docker" совпадёт только с голым docker без аргументов. Пиши "docker compose *". Такая команда получает полный доступ, поэтому чем уже шаблон, тем лучше. git выносить целиком не нужно, локальные команды в песочнице работают. Исключение одно: на macOS git push и git pull по SSH внутри песочницы падают даже с разрешённым хостом. Документация советует переключить remote на HTTPS.
Как правила доходят до команды
Списки правил из всех файлов складываются. Запрет с любого уровня бьёт разрешение с любого другого: если в личном файле allow, а в проектном deny, победит запрет, и наоборот. В старой версии статьи я объяснял это приоритетом проектного файла, и это было неверно. Решает порядок «deny, ask, allow», уровень файла тут ни при чём.
Правила allow из командного .claude/settings.json работают не сразу. Когда коллега впервые открывает проект, Claude Code перечисляет, что файл разрешает без вопросов, и ждёт подтверждения. Запреты и ask действуют сразу, они только сужают права.
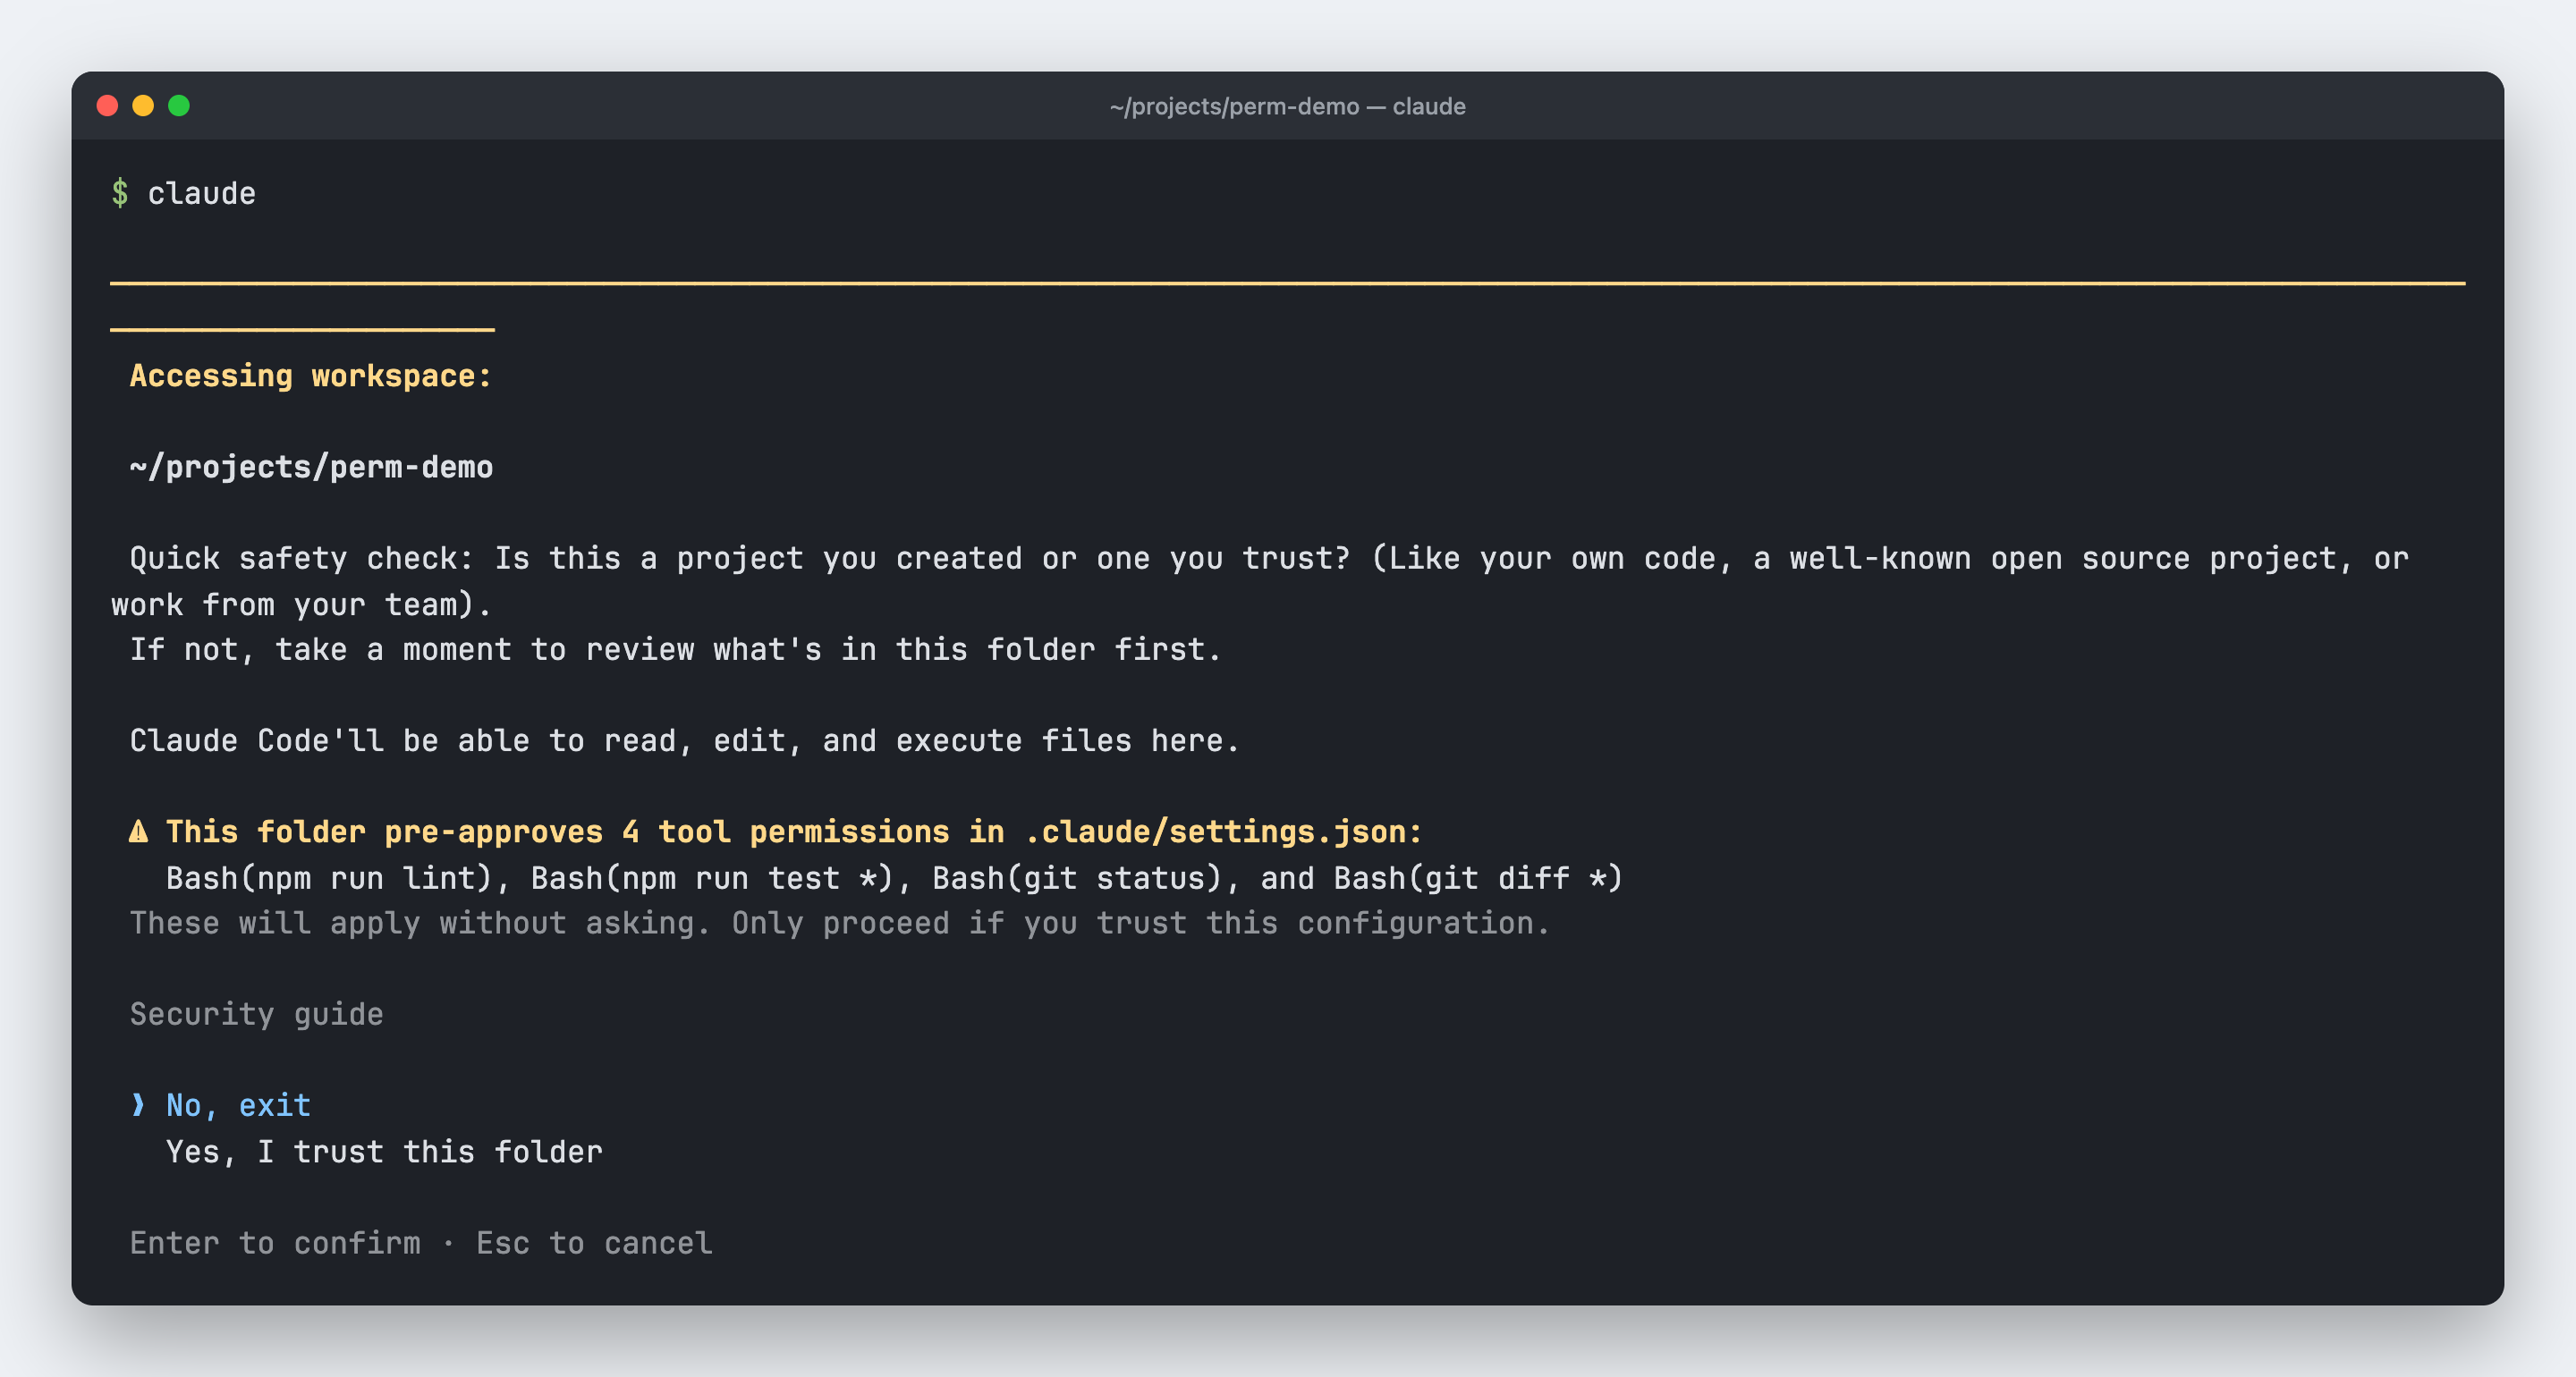
В claude -p диалога нет. Если папке ни разу не доверяли в интерактивной сессии, командные allow там не применятся, Claude Code только напишет предупреждение в stderr. Для организаций есть управляемые настройки, которые не перебить никаким файлом, о них в статье про Claude Code для Team и Enterprise.
Какие ошибки в разрешениях встречаются чаще всего
Часть ошибок Claude Code теперь ловит сам. Я положил в локальный файл три кривых правила, и при старте он показал три предупреждения.
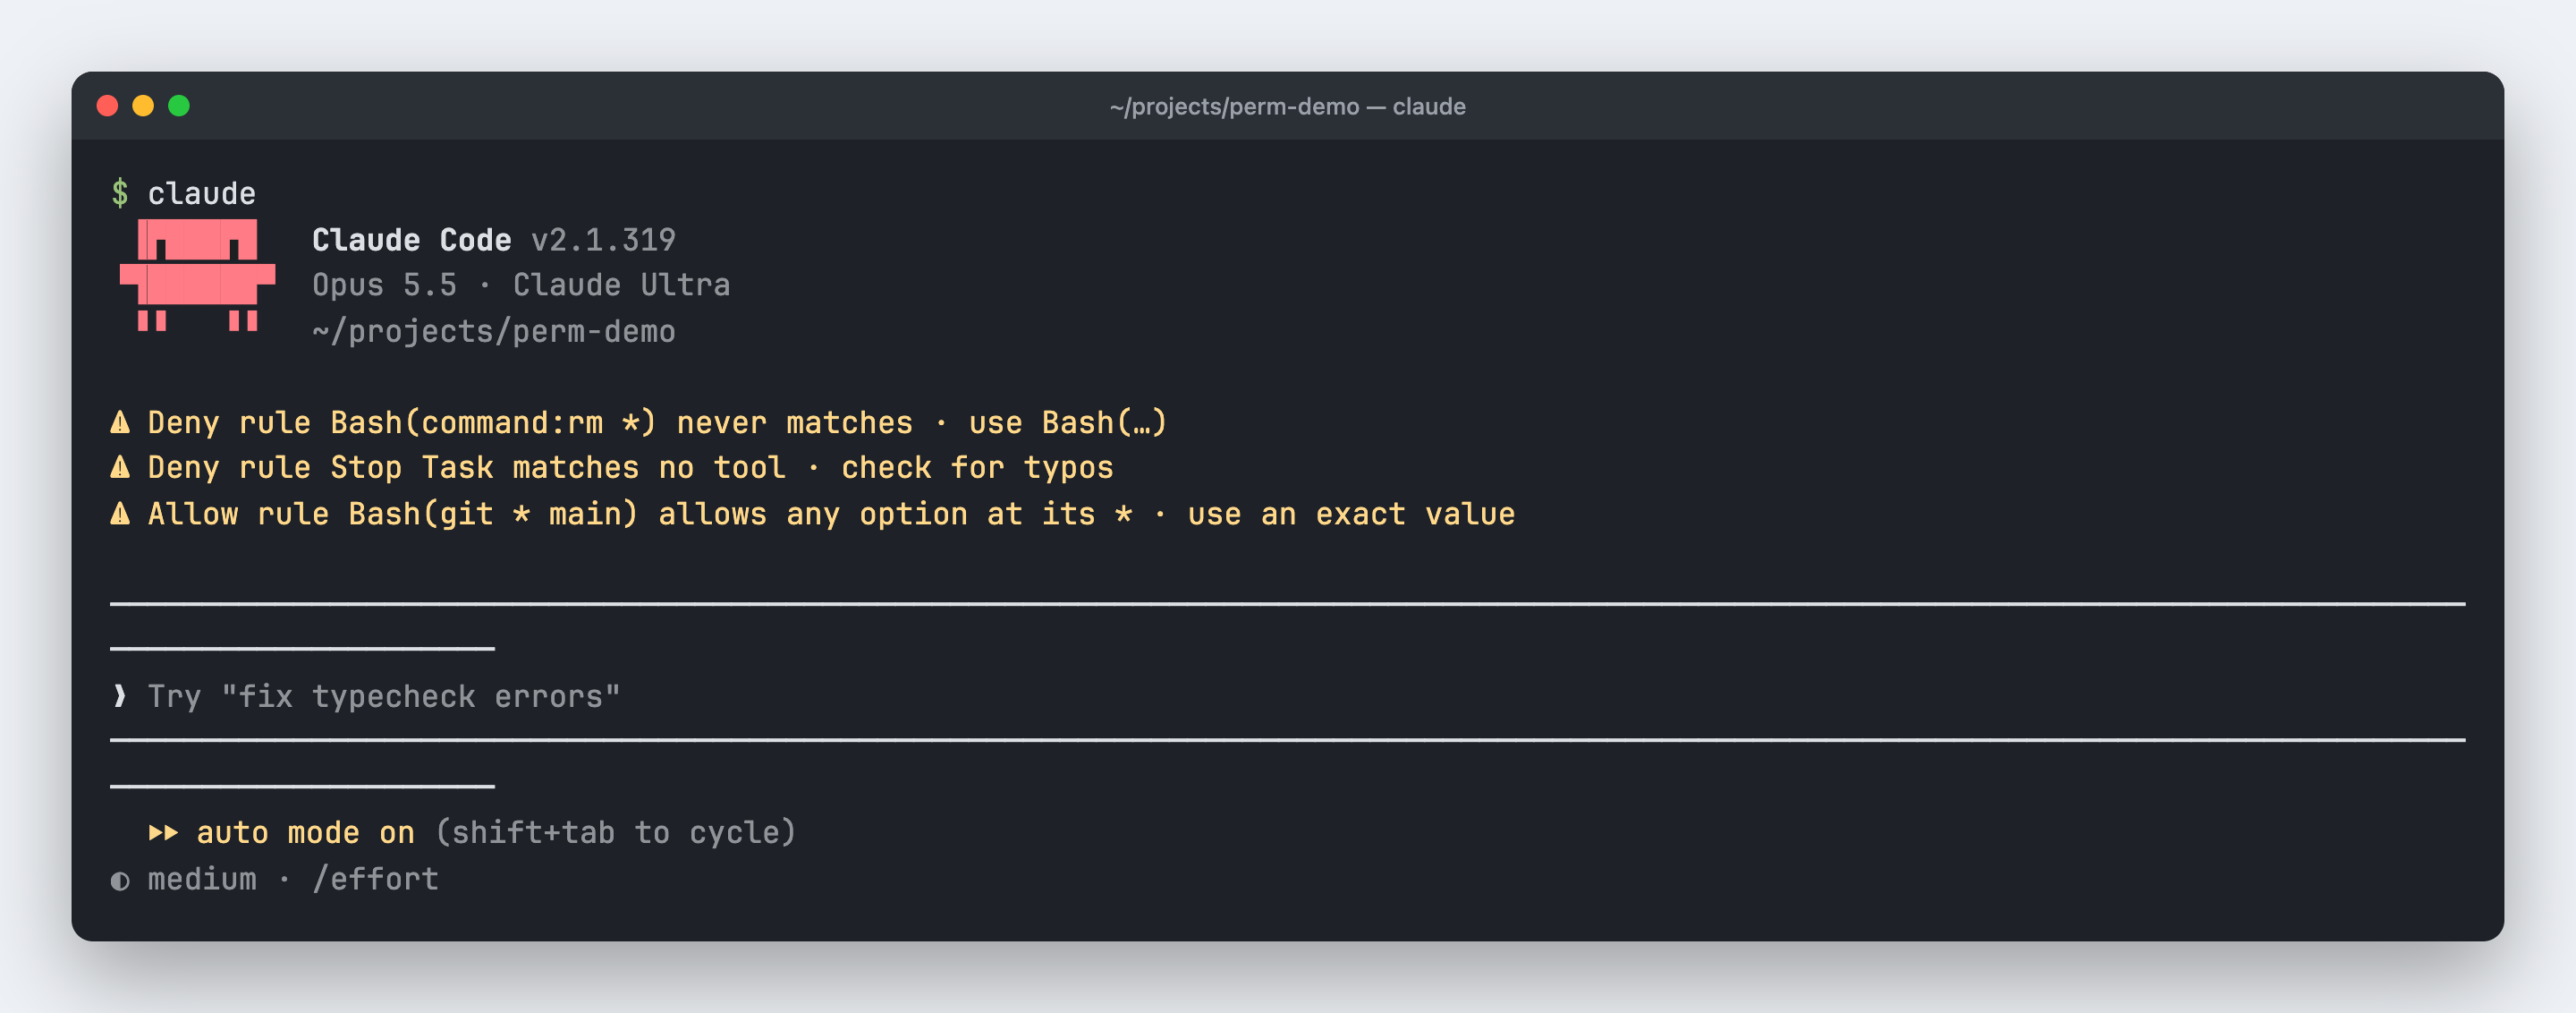
Звёздочка перед подкомандой. Bash(git * main) разрешает любую git-подкоманду с любыми опциями, включая git push origin main и git -c с подменой программы. Пиши Bash(git merge main) или ставь * в конец.
Правило по параметру для основного поля. Bash(command:rm *) Claude Code игнорирует целиком: такую проверку обходит составная команда. Пиши Bash(rm *).
Имя из интерфейса вместо настоящего. В истории инструмент подписан «Stop Task», а в правилах он TaskStop. Правило по подписи ни с чем не совпадёт. Настоящие имена есть в справочнике инструментов.
Одиночный слеш в личном файле. Read(/secrets/**) в ~/.claude/settings.json закрывает ~/.claude/secrets, а не папку в проекте. Путь от корня диска пишется через два слеша: Read(//Users/you/secrets/**). Для всех проектов сразу удобнее Read(**/.env).
Правила Write(…) и Grep(…) с путём. Claude Code их принимает, но не проверяет. Для записи пиши Edit(docs/**), для поиска Read(docs/**).
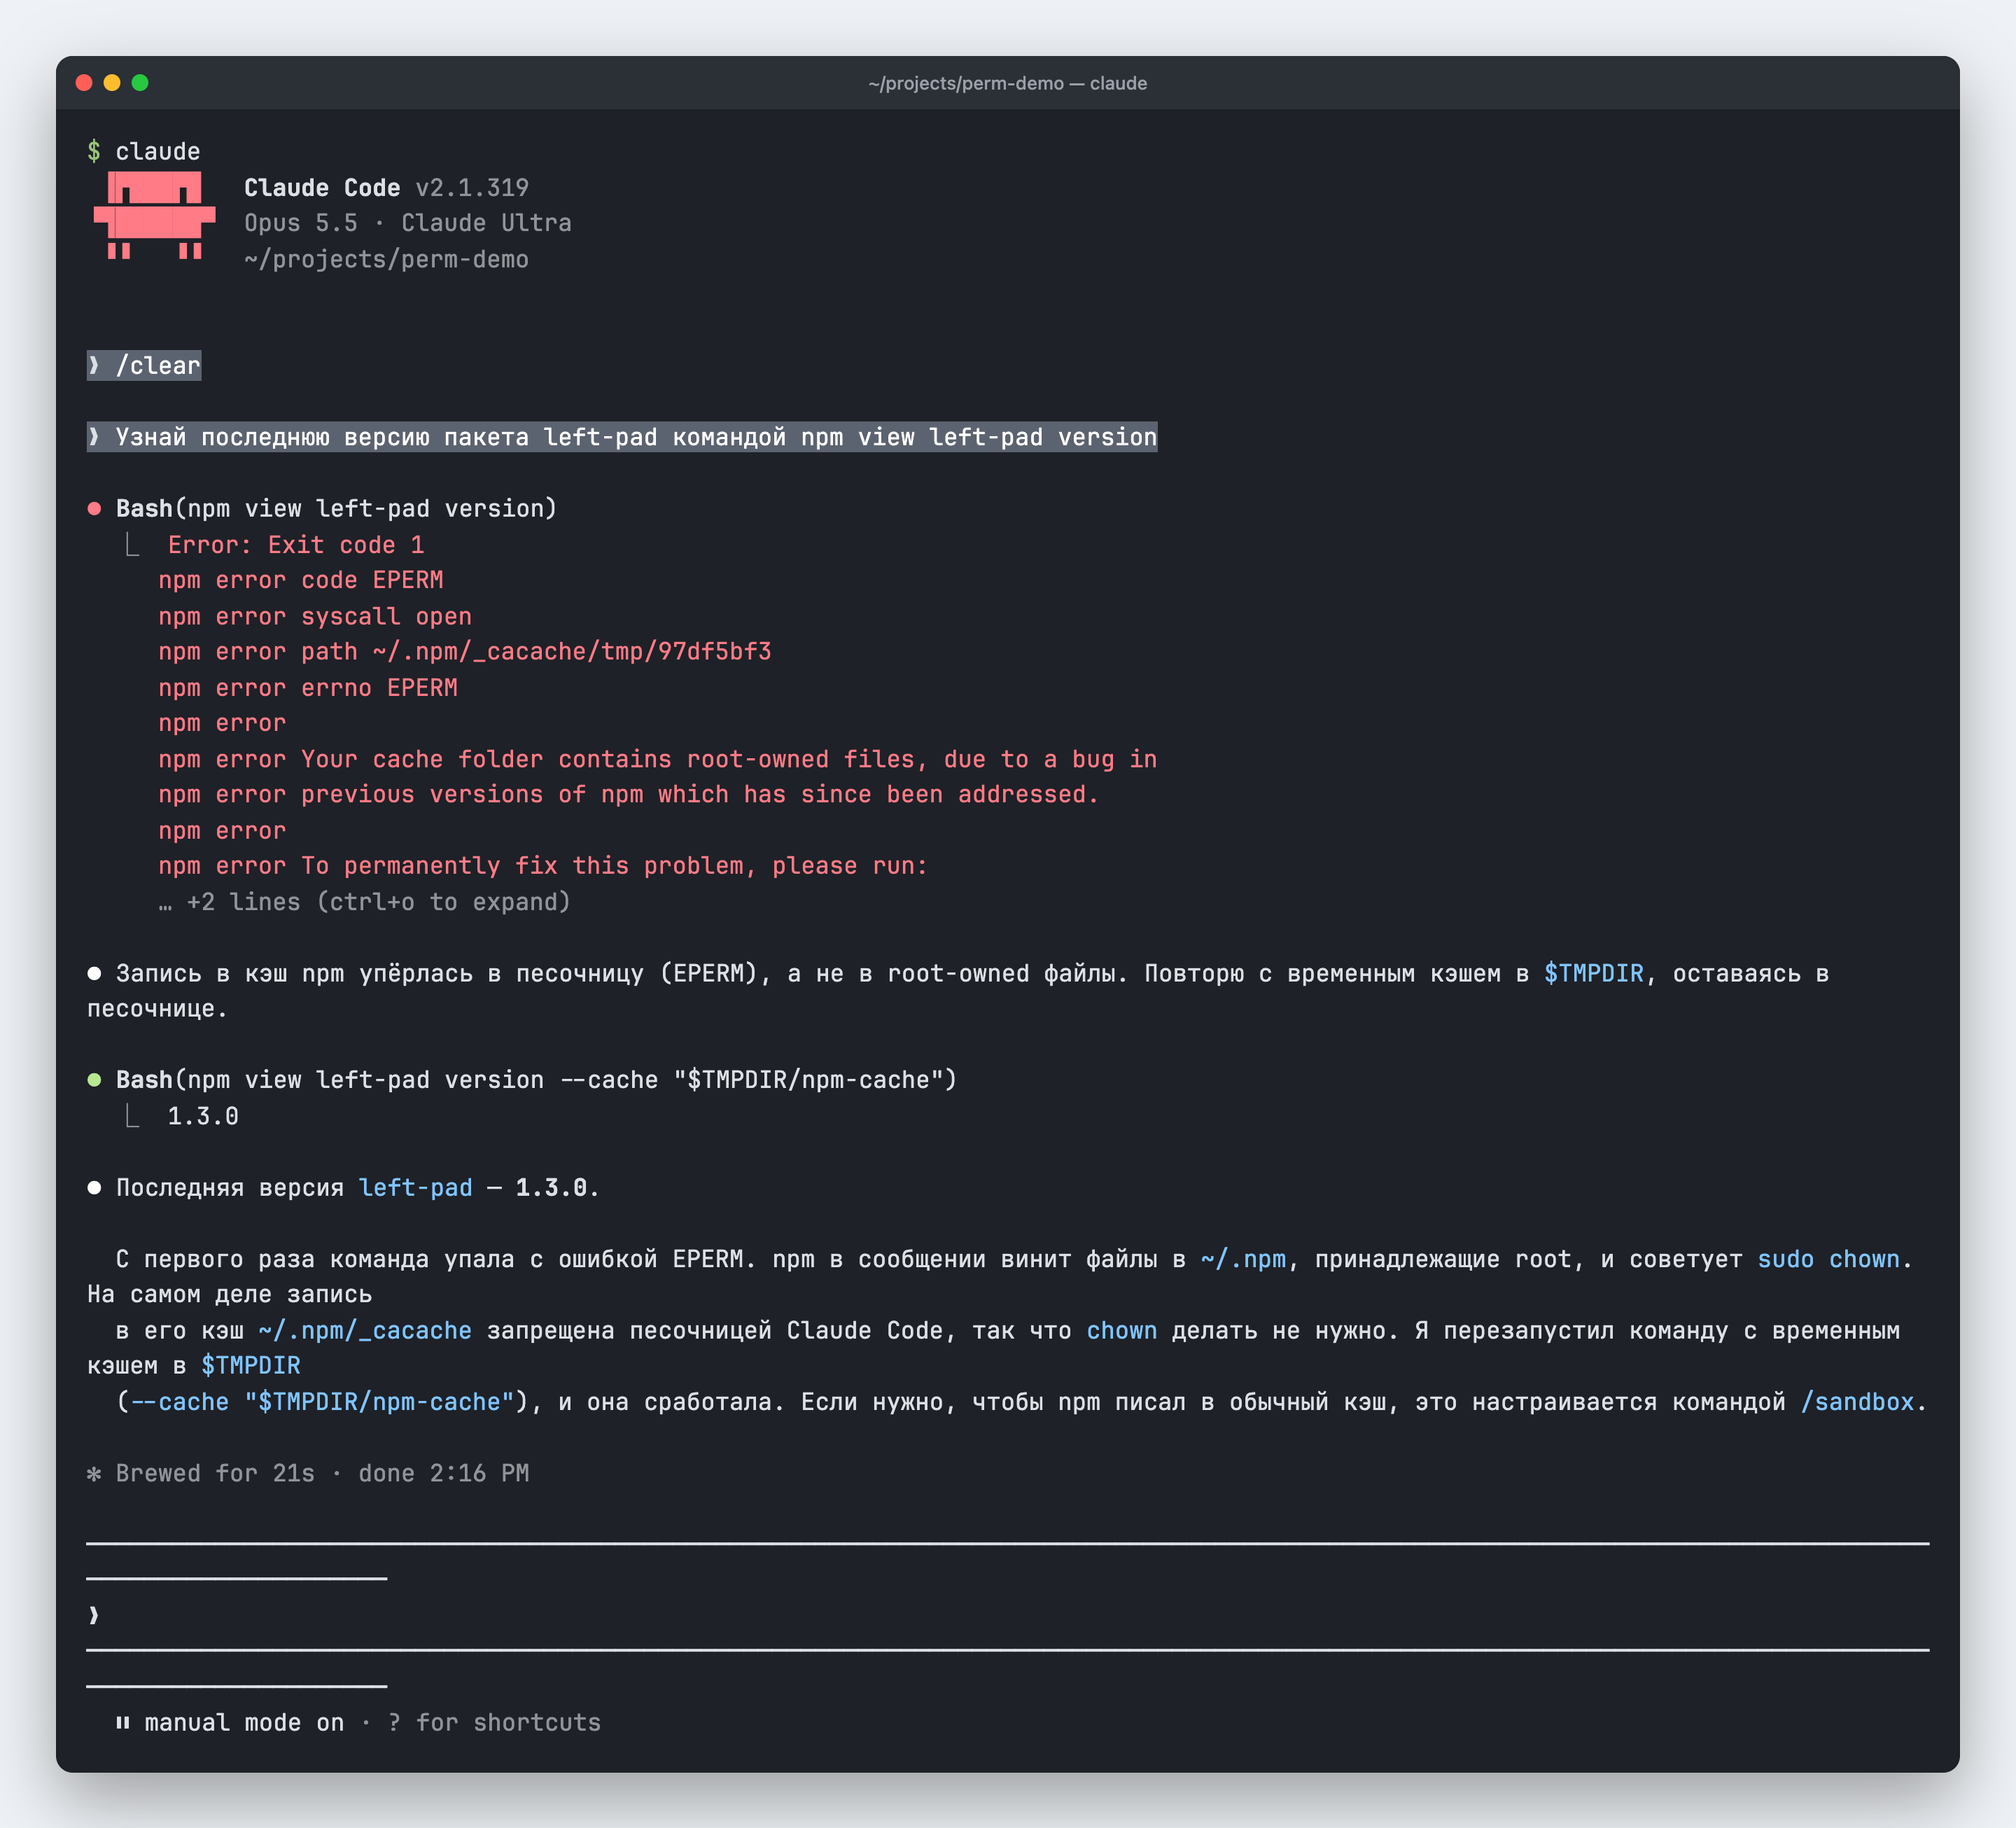
Песочница ломает знакомые инструменты. У меня npm view упал с EPERM на папке ~/.npm, и npm посоветовал sudo chown. Чинить права не надо: песочница не пускает запись в кэш. Помогает строка "allowWrite": ["~/.npm"] в sandbox.filesystem.
auto в командном файле. Ключ молча игнорируется, сессия стартует во встроенном режиме. Переноси в личный файл.
Вера в deny как в стену. Запрет на curl не остановит python -c "import urllib…". Для сети и файлов, которые не должны утечь ни при каких условиях, включай песочницу с failIfUnavailable.
Часто задаваемые вопросы
Как разрешить Claude Code делать всё без вопросов? Флаг --dangerously-skip-permissions или режим bypassPermissions. Запреты deny, явные ask и удаление критичных путей продолжат работать, а всё остальное пойдёт без проверки, включая запись в .git и .claude. Anthropic советует такой режим только в контейнере или виртуальной машине, на Linux и macOS ещё и не от root.
Работает ли sandbox Claude Code на Windows? Только внутри WSL2. На обычной Windows Claude Code запускает команды без изоляции, а в WSL1 при включении выдаст ошибку Sandboxing requires WSL2. Пакеты bubblewrap и socat ставятся в дистрибутив так же, как на Linux, а /sandbox покажет на вкладке Dependencies, чего не хватает.
Чем режим dontAsk отличается от deny-правил? deny запрещает конкретные действия, а dontAsk отклоняет всё, на что нет явного разрешения в allow или /permissions. Это удобно в CI: claude -p "прогони тесты" --permission-mode dontAsk --allowedTools "Bash(npm test)" "Read" сделает ровно то, что перечислено, и не повиснет на запросе.
Главное о разрешениях Claude Code в 4 пунктах
- Правила проверяются в порядке deny, ask, allow, и первое совпадение решает всё: исключение из запрета через
allowне вырезать. - С версии 2.1.283 Claude Code стартует в auto mode, а
autoиbypassPermissionsиз проектных файлов не применяются, только из личного. - Bash-правило ловит текст команды, а не программу, поэтому для настоящей границы по файлам и сети нужна песочница с
failIfUnavailable. - После любой правки смотри
/permissionsи предупреждения при старте: они показывают, откуда пришло правило и почему оно не работает.
Больше гайдов по агенту в разделе о Claude Code.
Читайте также
- Хуки в Claude Code: как проверять команды своим скриптом до запуска, когда правил не хватает.
- CLAUDE.md: инструкции для Claude Code: что агенту стоит знать о проекте и чем инструкции отличаются от запретов.
- Переменные окружения Claude Code: справочник переменных, включая те, что влияют на песочницу и подпроцессы.
- MCP-серверы для Claude: как подключать серверы, для которых потом пишутся правила
mcp__….